Données sensibles et IA : le feu tricolore à adopter en PME
Intelligence artificielle
Stratégie IA
Confidentialité des données
Gouvernance IA
Gestion des risques IA
Un collaborateur qui colle une feuille de paie dans un assistant conversationnel. Une équipe commerciale qui demande à l'IA de résumer un contrat client. Un dirigeant qui teste un outil de prospection avec une base de contacts complète. Dans une PME, ces situations arrivent vite, souvent sans mauvai...
Un collaborateur qui colle une feuille de paie dans un assistant conversationnel. Une équipe commerciale qui demande à l'IA de résumer un contrat client. Un dirigeant qui teste un outil de prospection avec une base de contacts complète. Dans une PME, ces situations arrivent vite, souvent sans mauvaise intention. Pour gérer données sensibles et IA sans bloquer l'innovation, le réflexe le plus simple est aussi le plus opérationnel : adopter un feu tricolore.
Ce modèle ne remplace ni le RGPD ni un avis juridique. Il sert à transformer une question abstraite, puis-je utiliser cette donnée avec l'IA ?, en une décision claire pour les équipes. Vert, orange, rouge : trois niveaux, trois règles d'usage, trois degrés de contrôle.
Pourquoi un feu tricolore fonctionne mieux qu'une charte de 40 pages
La plupart des PME n'ont pas besoin d'un document de gouvernance interminable pour commencer. Elles ont besoin d'une règle que les équipes peuvent appliquer avant de copier-coller une information dans un outil d'IA, de connecter un assistant à un logiciel métier ou d'automatiser un processus.
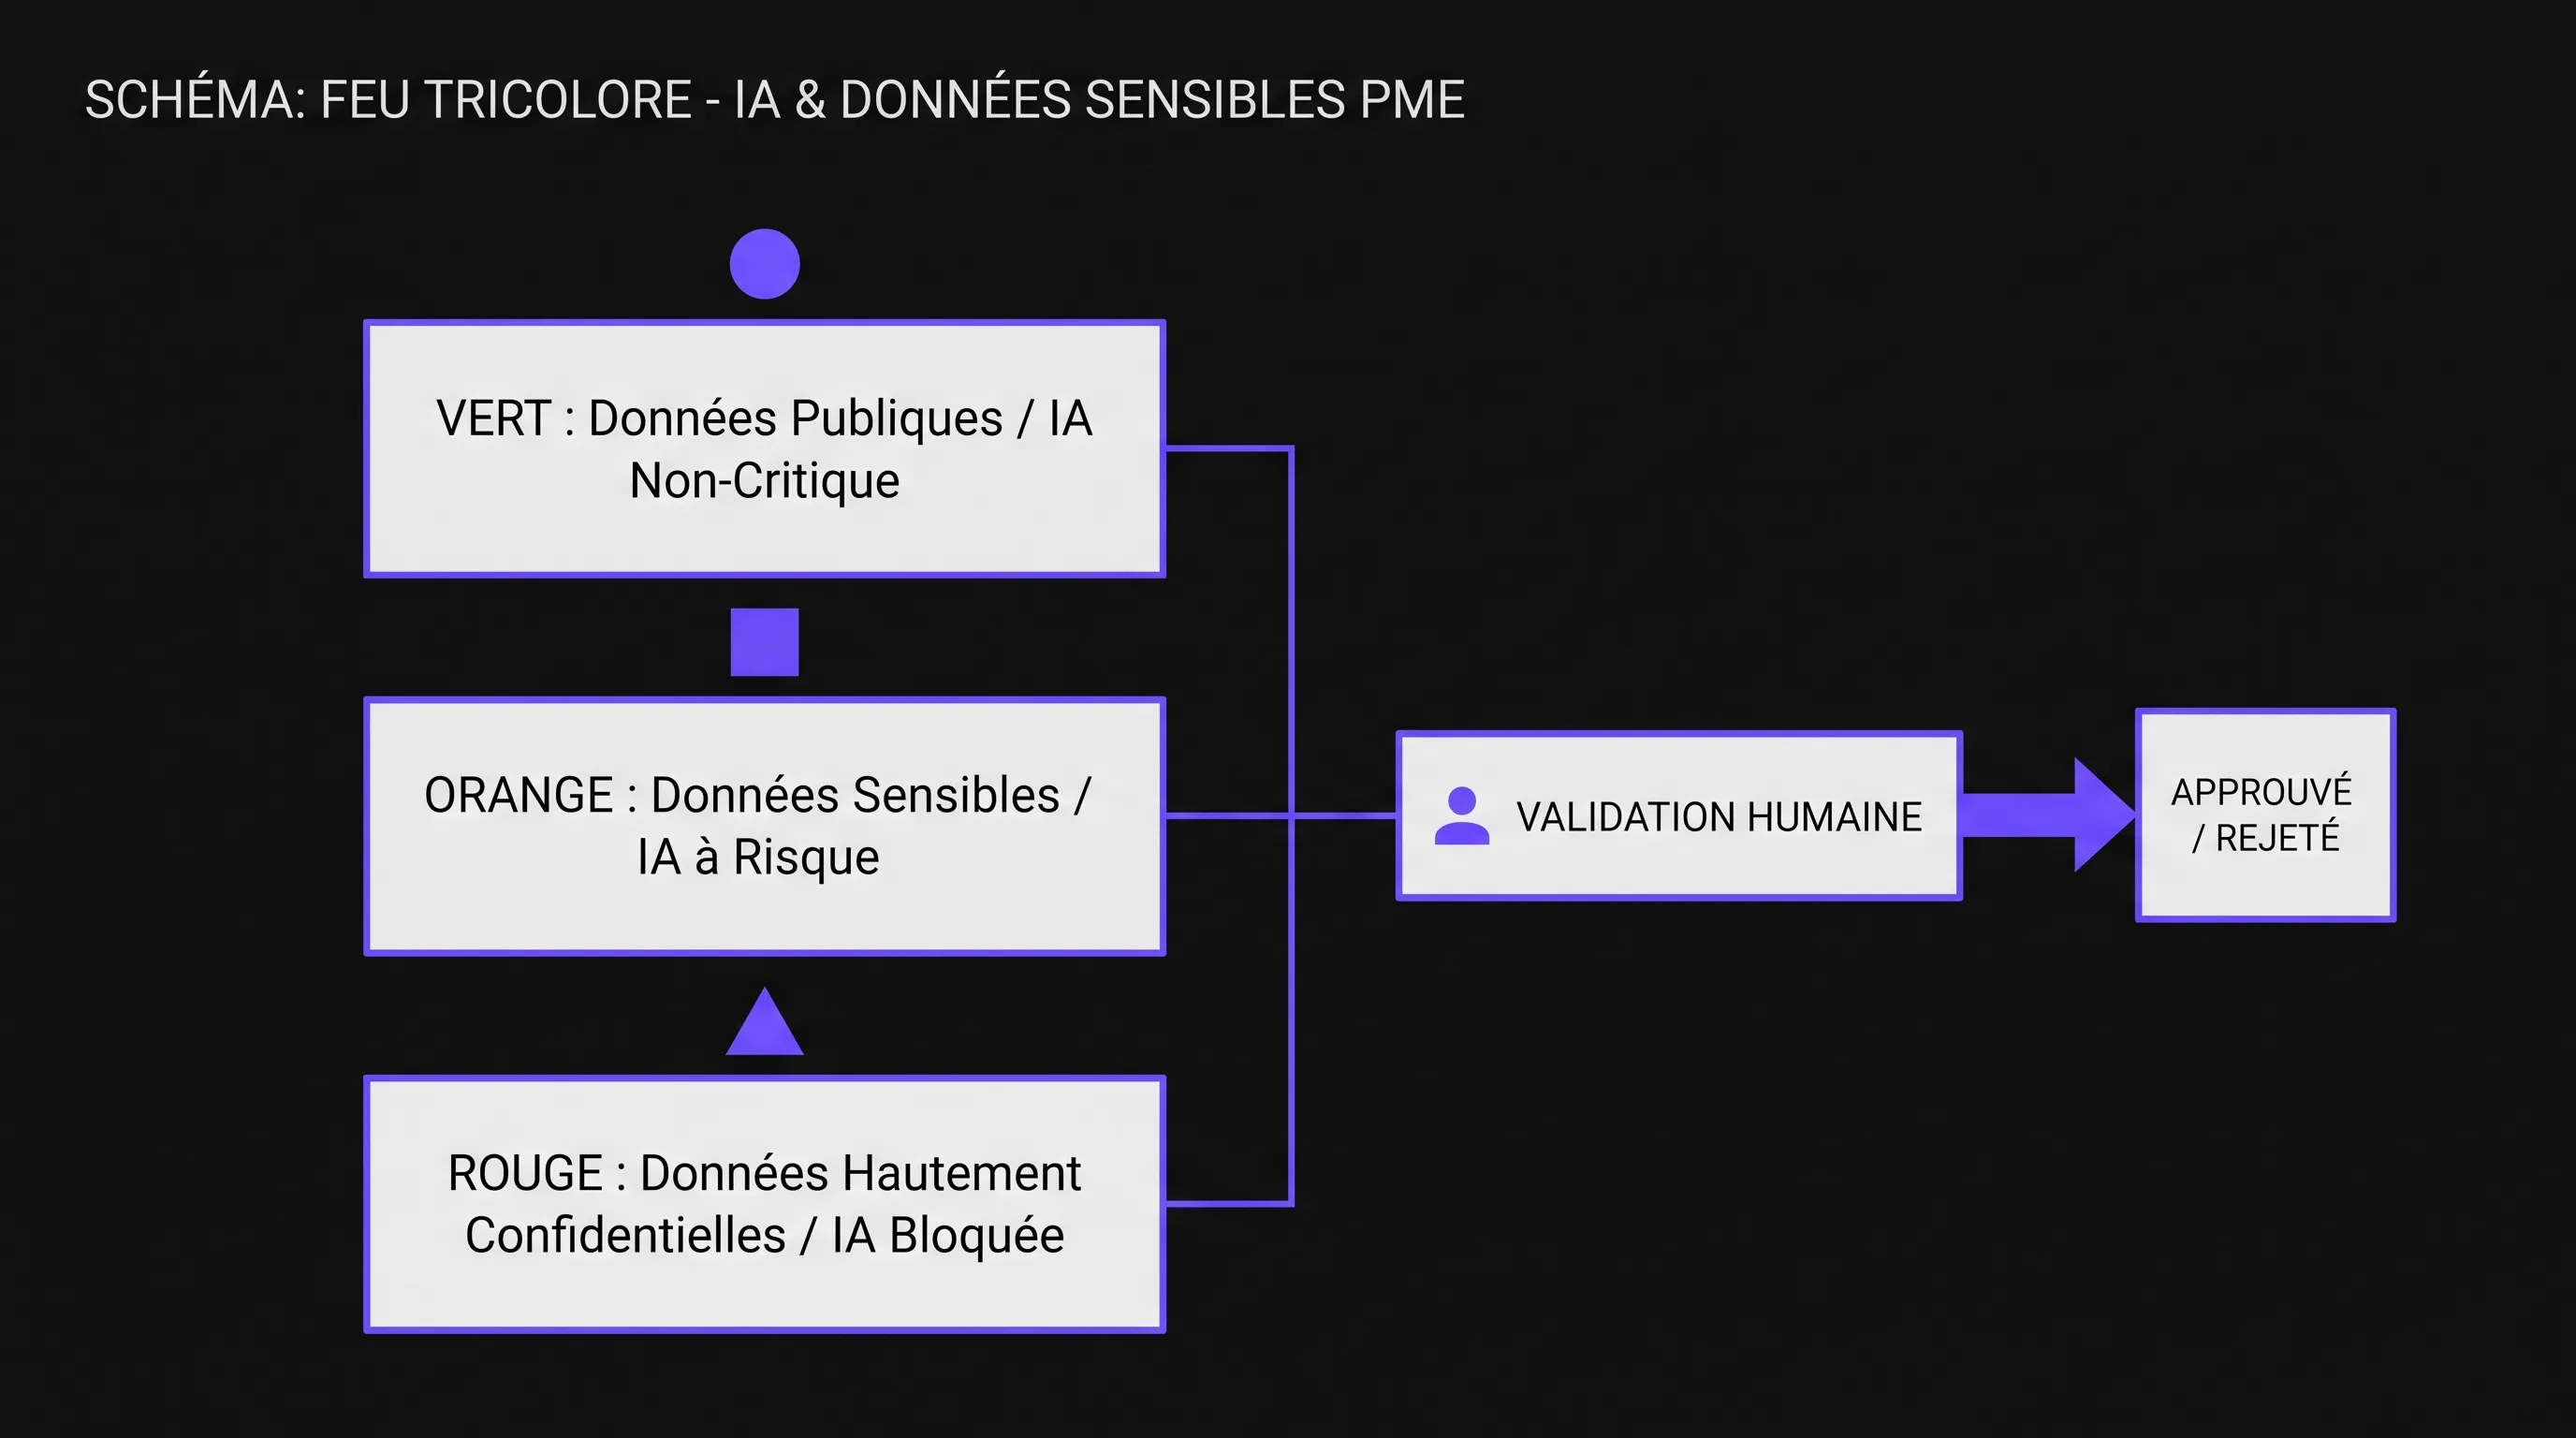
Le feu tricolore fonctionne parce qu'il parle à tout le monde. Le vert autorise. L'orange demande des précautions. Le rouge interdit l'usage libre et déclenche une validation. Cette simplicité réduit les hésitations, évite les décisions au cas par cas et donne une base commune aux équipes commerciales, RH, finance, support et direction.
Le but n'est pas de freiner l'IA. Il est de distinguer les usages sans risque majeur des usages qui exigent un environnement contrôlé. Une PME peut ainsi avancer plus vite sur les bons cas d'usage tout en évitant les fuites, les violations contractuelles et les erreurs de conformité.
Avant le feu tricolore : ce qui est vraiment sensible
En droit européen, les données sensibles ont un sens précis. La CNIL définit les données sensibles comme des informations révélant notamment l'origine prétendument raciale ou ethnique, les opinions politiques, les convictions religieuses, l'appartenance syndicale, la santé, la vie sexuelle ou l'orientation sexuelle, ainsi que certaines données génétiques ou biométriques.
Dans la vraie vie d'une PME, le périmètre à protéger est plus large. Une donnée peut ne pas être sensible au sens strict du RGPD et rester dangereuse à exposer à un outil d'IA non maîtrisé : marge commerciale, contrat stratégique, code source, identifiants, litige en cours, note RH, roadmap produit, données clients ou secret de fabrication.
Il faut donc raisonner avec deux questions. La première : cette donnée est-elle protégée par la loi, un contrat ou un engagement de confidentialité ? La seconde : si elle sortait de l'entreprise, quel serait l'impact financier, humain, juridique ou réputationnel ? Le feu tricolore part de ces deux questions.
Type d'information
Exemples en PME
Risque principal avec l'IA
Donnée publique
Page web, brochure, FAQ publiée, catalogue public
Réponse imprécise ou réutilisation maladroite
Donnée interne
Processus, reporting, notes de réunion, tickets support
Santé, biométrie, opinions, syndicat, données de mineurs selon contexte
Traitement illicite, sanction, atteinte aux personnes
Données sensibles et IA : les règles par couleur
Le modèle tricolore doit être écrit en langage simple, affiché dans les outils internes et répété en formation. Une règle utile tient en une phrase : si je ne sais pas classer la donnée, je la traite comme orange au minimum et je demande validation avant tout usage externe.
Vert : données utilisables avec peu de contraintes
Les données vertes sont publiques, déjà validées pour une diffusion externe ou suffisamment génériques pour ne pas exposer l'entreprise. Elles peuvent être utilisées dans des outils d'IA approuvés pour générer des idées, reformuler un texte, préparer un plan d'article, traduire un contenu ou résumer une documentation publique.
Exemples : description de vos offres publiques, contenu d'un site web, communiqué publié, fiche produit sans information confidentielle, modèle de mail générique, questions fréquentes déjà visibles par les clients.
Même en vert, deux réflexes restent utiles. Il faut vérifier les sorties, car l'IA peut inventer ou déformer. Il faut aussi éviter de lui donner des promesses commerciales, des prix ou des engagements qui n'ont pas été validés.
Orange : données internes sous conditions
L'orange est la zone la plus fréquente en PME. Elle couvre les informations utiles pour travailler, mais qui ne doivent pas circuler librement : compte rendu de réunion, ticket client, documentation interne, base de connaissances, tableau de suivi, procédure, données commerciales agrégées ou extrait anonymisé.
Ces données peuvent être utilisées avec l'IA seulement si l'outil est validé, si les paramètres de confidentialité sont compris et si la quantité de données transmise est limitée. L'anonymisation, la pseudonymisation, le masquage des noms et la suppression des détails inutiles deviennent des réflexes.
L'orange est aussi le bon niveau pour les projets plus structurés, par exemple un assistant interne branché sur une base documentaire. Dans ce cas, l'IA ne doit accéder qu'aux documents nécessaires, avec les mêmes droits que l'utilisateur. Un assistant RH ne doit pas voir les contrats commerciaux, et un assistant commercial ne doit pas lire les dossiers individuels des salariés.
Rouge : données interdites en usage libre
Le rouge regroupe les informations qui ne doivent jamais être copiées dans un outil d'IA grand public ni envoyées à un prestataire sans cadre contractuel clair. Cela inclut les données sensibles au sens RGPD, les identifiants, les secrets d'affaires critiques, les informations de paie nominatives, les dossiers disciplinaires, les informations médicales, les documents juridiques sensibles, les données bancaires complètes et les incidents de cybersécurité.
Rouge ne veut pas toujours dire impossible. Cela veut dire usage encadré. Il faut une validation de la direction, du DPO si l'entreprise en a un, du responsable sécurité ou du conseil juridique selon le sujet. Il faut aussi un environnement technique adapté : contrôle des accès, journalisation, chiffrement, suppression maîtrisée, clauses contractuelles et limitation stricte des finalités.
La matrice à afficher dans l'entreprise
Une bonne matrice tient sur une page. Elle doit être assez précise pour guider les décisions, mais assez simple pour être mémorisée. Voici une base à adapter à votre activité.
Cette matrice doit être intégrée aux décisions de priorisation. Si deux projets IA ont le même potentiel de gain, commencez par celui qui manipule le moins de données orange ou rouge. C'est une manière simple de prioriser les cas d'usage IA rentables sans créer un risque disproportionné.
Comment déployer le feu tricolore en 10 jours
Le piège consiste à vouloir classifier toute l'entreprise avant de commencer. En PME, mieux vaut partir des usages réels. Quels outils d'IA sont déjà utilisés ? Quelles équipes copient des données dans des assistants ? Quels processus pourraient être automatisés dans les trois prochains mois ?
Une mise en place pragmatique peut tenir en dix jours ouvrés si la direction tranche vite et si les équipes métiers sont impliquées.
Période
Action
Livrable
Jours 1 et 2
Recenser les usages IA existants, officiels et informels
Liste des outils, équipes, données manipulées
Jours 3 et 4
Classer les données par couleur avec les métiers
Matrice tricolore adaptée à l'entreprise
Jours 5 et 6
Choisir les outils autorisés et les usages interdits
Liste blanche, règles de paramétrage, règles de validation
Jours 7 et 8
Former les équipes avec des exemples concrets
Fiche réflexe, cas pratiques par métier
Jours 9 et 10
Mettre en place le suivi
Registre des usages IA, point de contact, revue mensuelle
Le registre n'a pas besoin d'être complexe. Il doit indiquer l'outil utilisé, le cas d'usage, le type de données, la couleur, le responsable métier et les mesures de protection. Cette trace devient très utile lorsqu'un client, un investisseur, un assureur ou un auditeur demande comment l'entreprise encadre l'IA.
Les règles concrètes par métier
Le feu tricolore devient efficace quand chaque équipe voit ses propres situations. Une charte générique parle peu. Des exemples métiers déclenchent les bons réflexes.
Pour les équipes commerciales, le vert couvre les argumentaires publics et les modèles d'emails génériques. L'orange couvre les comptes rendus de rendez-vous, les objections clients et les historiques CRM anonymisés. Le rouge couvre les contrats non signés, les grilles de remise confidentielles et les informations financières nominatives d'un client.
Pour le support, les questions fréquentes publiées sont vertes. Les tickets anonymisés peuvent être orange. Les tickets contenant des données personnelles, des mots de passe, des informations de santé ou des incidents de sécurité sont rouges tant qu'ils ne sont pas nettoyés et traités dans un cadre validé.
Pour les RH, la prudence doit être plus forte. Une annonce d'emploi publique est verte. Une trame d'entretien sans donnée personnelle peut être orange. Les évaluations individuelles, arrêts maladie, sanctions, rémunérations nominatives et notes sensibles sont rouges. L'IA peut aider les RH, mais elle ne doit pas devenir un raccourci incontrôlé sur des personnes identifiables.
Pour la finance, les données agrégées peuvent souvent être orange, surtout si elles ne permettent pas d'identifier un client ou un salarié. Les coordonnées bancaires, factures nominatives, prévisions confidentielles de trésorerie et informations liées à une levée de fonds ou une acquisition sont rouges.
Choisir les bons outils ne suffit pas
Beaucoup d'entreprises pensent résoudre le problème en interdisant les outils gratuits et en achetant une version professionnelle. C'est un bon début, pas une garantie. Il faut vérifier les conditions de traitement des données, l'usage éventuel des prompts pour l'entraînement, la durée de conservation, la localisation des données, les sous-traitants, les options d'administration et les possibilités de suppression.
Une PME doit aussi définir qui peut créer un compte, connecter une application, importer une base de données ou activer une intégration. Le risque ne vient pas seulement du prompt manuel. Il vient aussi des connecteurs trop larges, des automatisations mal cadrées et des assistants qui accèdent à plus de données que nécessaire.
Si un projet IA touche au recrutement, à l'évaluation de personnes, à l'accès à un service essentiel ou à un domaine réglementé, la confidentialité n'est qu'une partie du sujet. Il faut aussi regarder les obligations AI Act pour PME et scale-ups, notamment lorsque le système peut entrer dans une catégorie à haut risque.
Les trois erreurs à éviter
La première erreur consiste à tout mettre en rouge. L'intention est rassurante, mais le résultat est mauvais : les équipes contournent les règles, les usages se cachent et l'entreprise perd les gains rapides de l'IA. Le vert doit exister pour libérer les usages simples.
La deuxième erreur consiste à confondre anonymisation et suppression du nom. Un client peut rester identifiable par son poste, son entreprise, son historique, sa localisation ou un contexte très précis. Pour une donnée orange, il faut retirer tout ce qui n'est pas nécessaire à la tâche demandée.
La troisième erreur consiste à écrire la règle sans former. Les équipes doivent pratiquer sur des exemples réels : ce prompt est-il vert, orange ou rouge ? Que faut-il retirer ? Quel outil est autorisé ? Qui valide ? Cette répétition construit une culture IA utile, pas seulement un document de conformité.
Une règle simple avant chaque prompt
Avant d'envoyer une information à une IA, chaque collaborateur devrait se poser trois questions. Est-ce que cette donnée est publique ou déjà validée pour l'extérieur ? Est-ce qu'une personne, un client, un salarié ou un partenaire peut être identifié ? Est-ce que la fuite de cette information créerait un problème sérieux pour l'entreprise ?
Si la réponse est oui à la première question et non aux deux autres, la donnée est probablement verte. Si une identification ou un enjeu métier existe, elle est orange au minimum. Si la donnée touche à la santé, aux RH sensibles, aux identifiants, aux secrets critiques, aux contrats stratégiques ou à une obligation légale forte, elle est rouge.
Cette discipline ne ralentit pas l'IA. Elle évite les mauvaises surprises et permet d'investir dans les bons environnements techniques pour les usages vraiment prometteurs.
FAQ
Le feu tricolore suffit-il pour être conforme au RGPD ? Non. Il aide les équipes à prendre de meilleures décisions, mais il ne remplace pas une base légale, une information des personnes, un registre de traitement, un contrat de sous-traitance ou une analyse d'impact lorsque le risque l'exige.
Peut-on utiliser des données clients avec l'IA ? Oui, mais rarement sans précaution. Des données clients anonymisées ou agrégées peuvent être orange. Des données nominatives, contractuelles ou sensibles doivent être traitées dans un outil validé, avec une finalité claire et des accès limités.
Une version payante d'un outil IA rend-elle les données sûres ? Pas automatiquement. Elle peut offrir de meilleurs contrôles, mais il faut vérifier les conditions contractuelles, la conservation, l'entraînement des modèles, les sous-traitants, la localisation des données et les paramètres administrateur.
Qui doit valider les données rouges ? La validation dépend de l'organisation. Elle peut venir de la direction, du responsable informatique, du DPO, du responsable sécurité, du juridique ou d'un comité IA. L'important est que la règle soit connue avant qu'un collaborateur ne rencontre un cas rouge.
Faut-il interdire l'IA aux équipes RH et finance ? Non, mais il faut encadrer plus fortement ces usages. Les RH et la finance manipulent souvent des informations nominatives, confidentielles ou réglementées. L'IA peut aider sur des modèles, synthèses anonymisées ou contrôles internes, mais pas via des copier-coller libres de données rouges.
Passer d'une règle simple à une IA vraiment maîtrisée
Le feu tricolore est un excellent point de départ. Il donne aux équipes un langage commun, réduit les risques immédiats et facilite les premières automatisations. Mais dès qu'une PME veut connecter l'IA à ses outils métier, automatiser des processus ou créer un assistant interne, il faut passer à une conception plus structurée.
C'est précisément le rôle d'un audit IA : identifier les opportunités, classer les données, choisir les bons garde-fous et transformer les cas d'usage en solutions utiles. Si vous voulez avancer sans exposer vos informations critiques, Impulse Lab peut vous accompagner sur l'audit, la conception de plateformes IA sur mesure, l'automatisation des processus et la formation des équipes.