DPA et RPA : sécuriser vos automatisations de données
Stratégie d'entreprise
Confidentialité des données
Gouvernance IA
Automatisation
Dans une PME ou une scale up qui automatise ses opérations, le sujet **dpa rpa** n’est pas seulement une question de productivité. Dès qu’un robot copie des données clients, valide une facture, alimente un CRM ou déclenche un workflow, il devient une partie du système d’information. Il faut donc le...
septembre 27, 2026·11 min de lecture
Dans une PME ou une scale up qui automatise ses opérations, le sujet dpa rpa n’est pas seulement une question de productivité. Dès qu’un robot copie des données clients, valide une facture, alimente un CRM ou déclenche un workflow, il devient une partie du système d’information. Il faut donc le traiter comme tel, avec des droits limités, des contrôles, des traces et une vraie gouvernance.
La bonne nouvelle, c’est qu’il n’est pas nécessaire de créer une usine à gaz pour sécuriser vos automatisations de données. Il faut surtout distinguer les rôles de chaque technologie, identifier les données manipulées, décider qui peut valider quoi et prévoir ce qui se passe en cas d’erreur. C’est ce cadre qui permet d’automatiser sans perdre le contrôle.
dpa rpa : comprendre le périmètre avant de sécuriser
Dans cet article, DPA désigne Digital Process Automation, c’est-à-dire l’orchestration numérique de processus métier avec des règles, des étapes, des validations et des intégrations. RPA désigne Robotic Process Automation, soit des robots logiciels qui reproduisent des actions humaines dans des interfaces, par exemple copier une donnée d’un fichier Excel vers un ERP.
Il existe une ambiguïté utile à signaler : dans un contexte juridique, DPA peut aussi signifier Data Processing Agreement, un accord de traitement de données. Ici, on parle bien d’automatisation de processus. La sécurité juridique et RGPD reste néanmoins centrale, car les automatisations manipulent souvent des données personnelles ou commerciales sensibles.
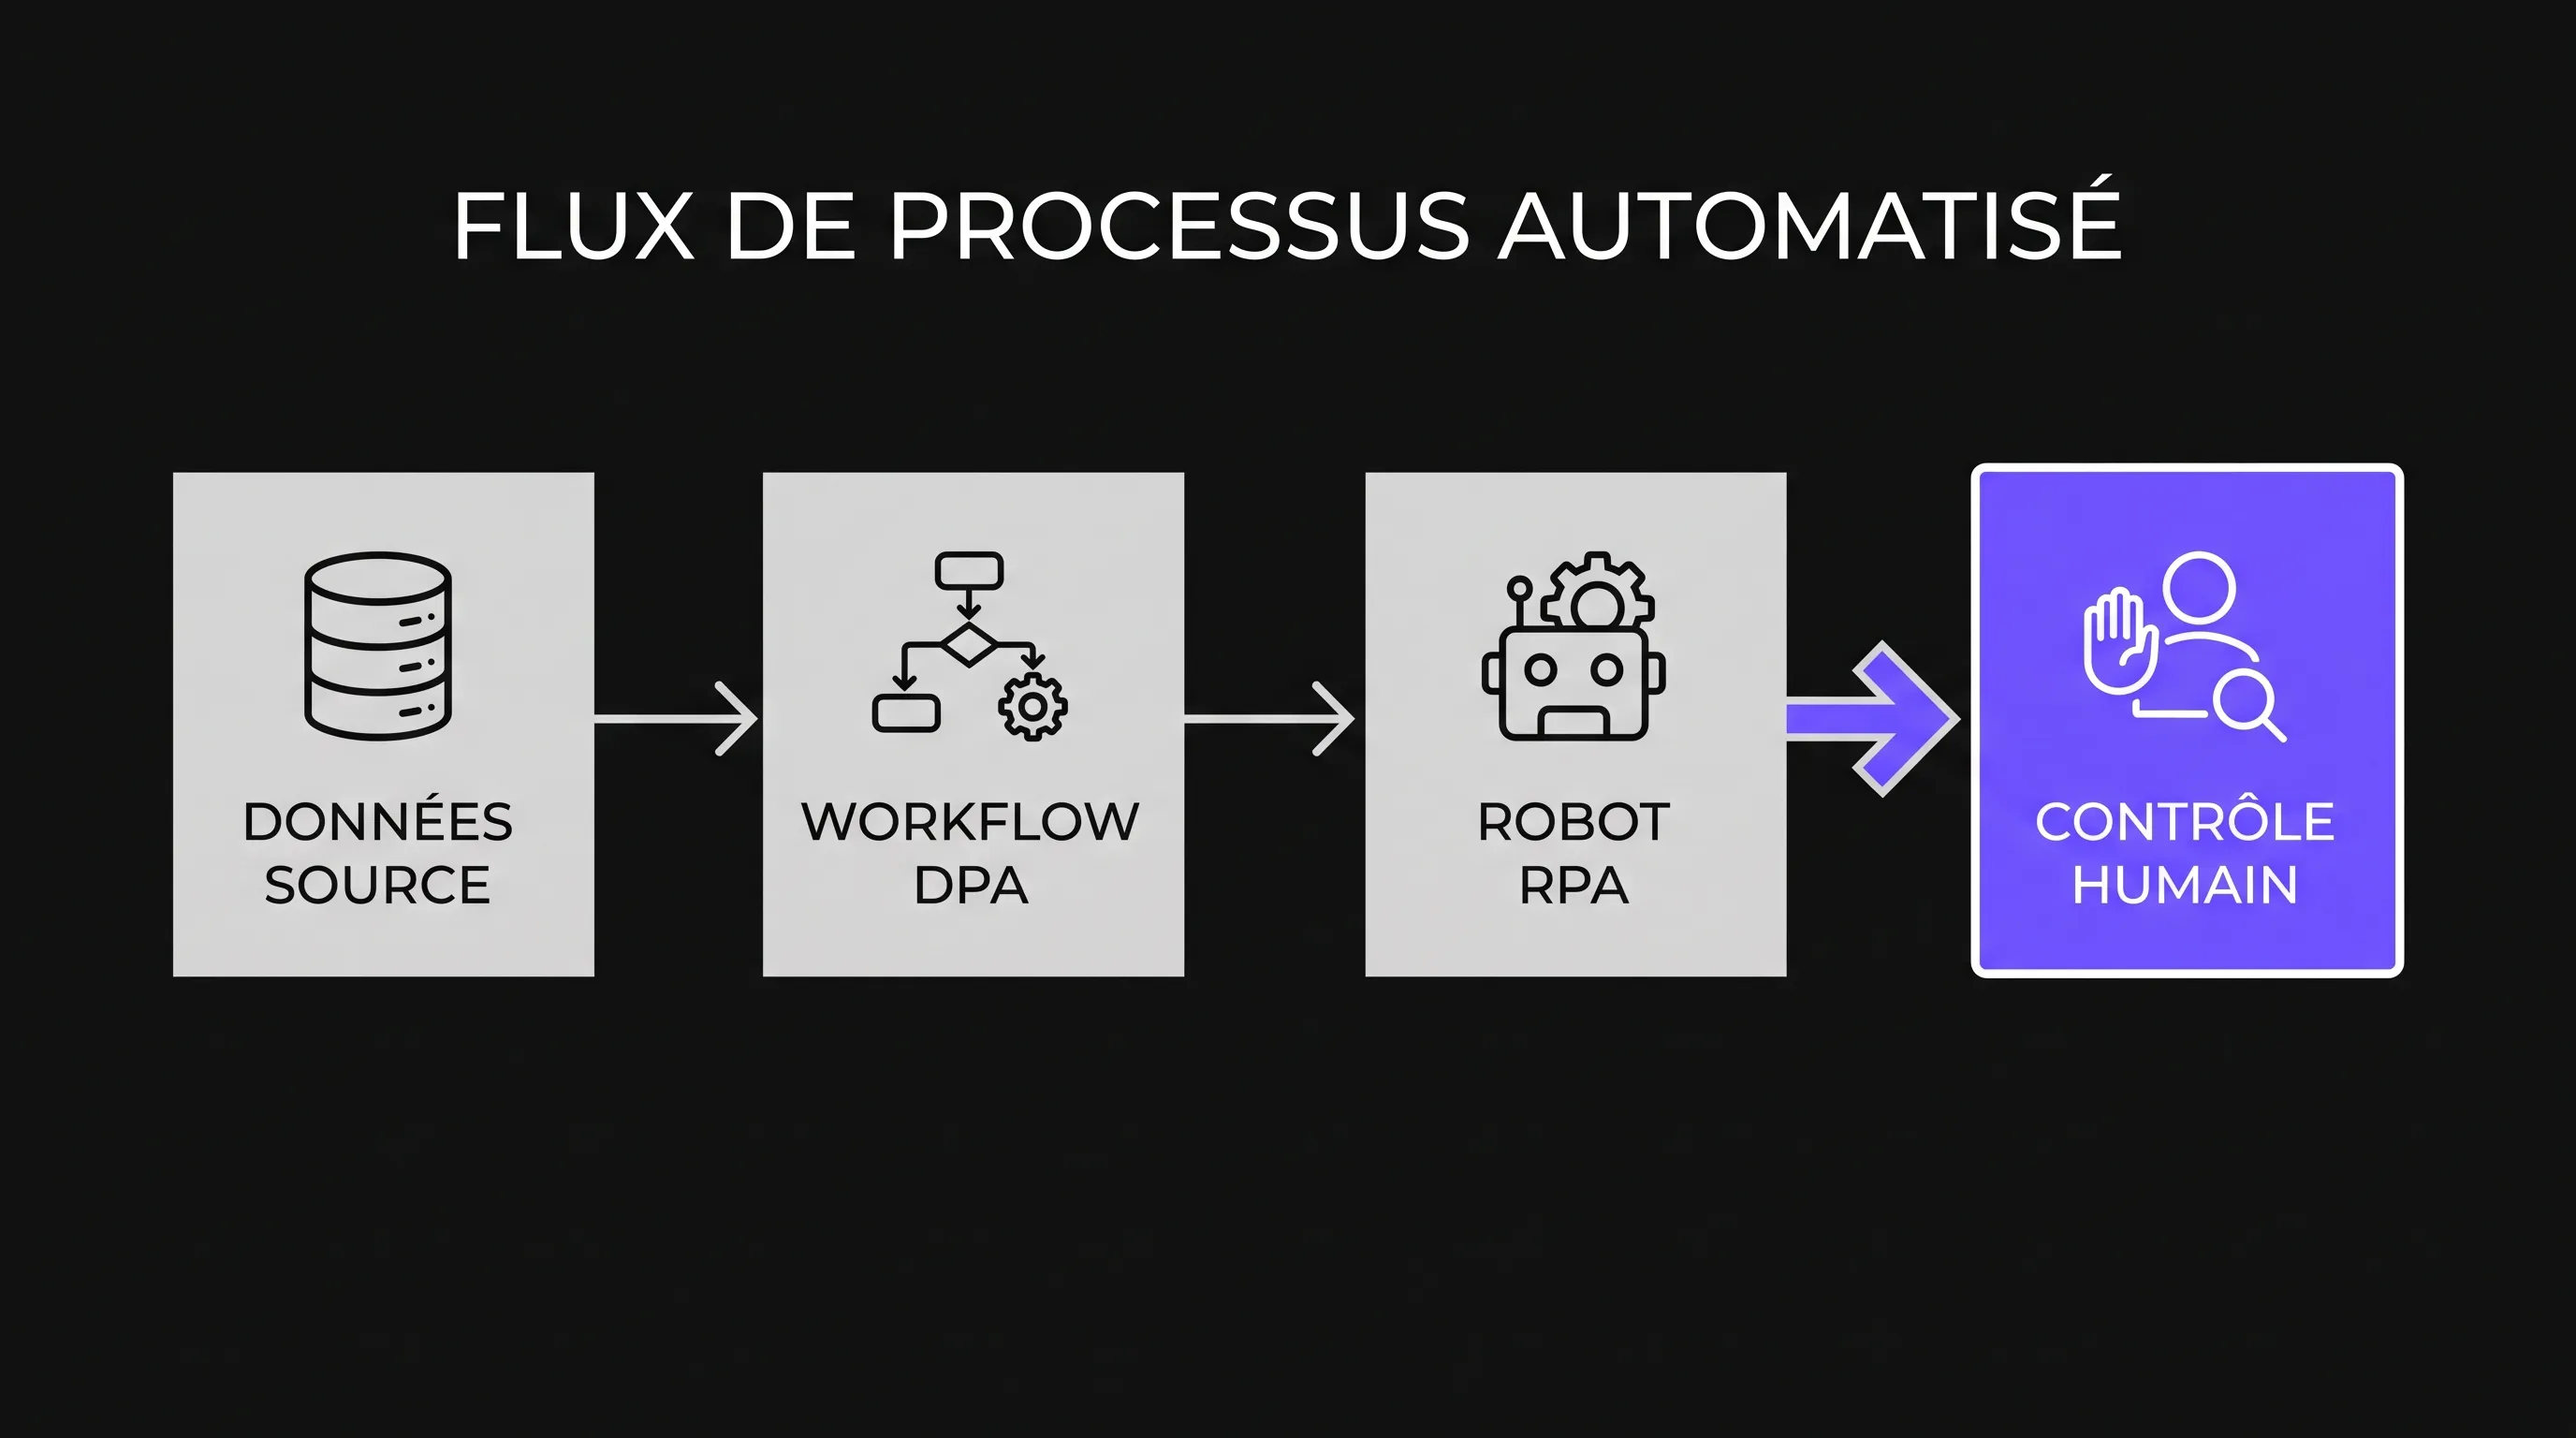
DPA orchestre, RPA exécute
La DPA structure le chemin du processus : qui reçoit une demande, quelle règle s’applique, quel niveau d’approbation est nécessaire, quel système doit être mis à jour. Elle est particulièrement utile quand un processus implique plusieurs équipes, plusieurs outils ou plusieurs validations.
La RPA intervient plutôt quand il faut agir dans une application qui n’a pas d’API simple, quand un outil ancien doit rester en place ou quand une tâche répétitive est trop coûteuse à réaliser manuellement. Pour un panorama plus large des tâches concernées, vous pouvez consulter ce guide sur les cas d’usage RPA utiles en PME.
Dimension
DPA
RPA
Point de vigilance sécurité
Rôle principal
Orchestrer un processus
Exécuter des actions répétitives
Ne pas automatiser une règle métier floue
Accès aux systèmes
API, connecteurs, workflows
Interface utilisateur, fichiers, emails
Limiter les droits du robot ou du workflow
Données manipulées
Données métier structurées
Données copiées, saisies ou extraites
Éviter les copies inutiles et les fichiers locaux
Contrôle humain
Approvals, exceptions, supervision
Revue en cas d’échec ou seuil critique
Garder une validation sur les décisions sensibles
Un projet dpa rpa sécurisé commence donc par une question simple : quelle décision ou quelle action mérite d’être automatisée, et sous quelles limites ? Si la réponse n’est pas claire, le risque n’est pas technique au départ, il est métier.
Les risques les plus fréquents dans les automatisations de données
Les incidents ne viennent pas toujours d’une faille spectaculaire. Dans la plupart des projets d’automatisation, les problèmes viennent d’un accès trop large, d’une donnée mal qualifiée, d’un changement d’interface non anticipé ou d’une absence de supervision.
Comptes partagés et droits excessifs
Un robot RPA ne devrait pas utiliser le compte personnel d’un collaborateur. Il doit avoir un compte dédié, avec des droits strictement nécessaires à sa mission. Le principe du moindre privilège, recommandé dans les bonnes pratiques de cybersécurité, évite qu’un robot destiné à lire des factures puisse aussi modifier des fiches fournisseurs ou exporter toute la base client.
Le guide d’hygiène informatique de l’ANSSI rappelle d’ailleurs l’importance de maîtriser les comptes, les droits et les accès. C’est encore plus vrai quand une action est exécutée automatiquement, sans l’attention quotidienne d’un utilisateur humain.
Secrets techniques mal protégés
Mots de passe, jetons API, clés d’accès et identifiants ne doivent jamais être stockés en clair dans un script, un fichier partagé ou une feuille de calcul. Ces informations doivent être placées dans un coffre de secrets ou dans un mécanisme sécurisé prévu par votre environnement technique.
La sécurité d’un dispositif dpa rpa se joue souvent dans ces détails. Une automatisation très bien pensée côté métier peut devenir risquée si ses identifiants circulent dans des emails ou si un ancien prestataire conserve encore un accès.
Données personnelles et minimisation
Toutes les données disponibles ne doivent pas forcément être automatisées. Le RGPD impose notamment de limiter les traitements à ce qui est nécessaire, de documenter les finalités et de protéger les données personnelles. Le guide de la sécurité des données personnelles de la CNIL donne un cadre utile pour évaluer les mesures attendues.
En pratique, cela signifie qu’un robot chargé de vérifier le statut d’une commande n’a pas besoin d’exporter l’historique complet du client. Moins une automatisation manipule de données, moins elle crée de risques.
Un cadre de sécurité simple pour DPA et RPA
La sécurité doit être pensée avant le déploiement, pas après le premier incident. Pour une PME, l’objectif n’est pas de ralentir les équipes avec une gouvernance lourde, mais de rendre les automatisations compréhensibles, testables et auditables.
Cartographier les données et les systèmes
Avant de choisir l’outil, listez les systèmes concernés : CRM, ERP, outil comptable, messagerie, stockage documentaire, tableurs, base de données, plateforme métier. Pour chacun, notez quelles données sont lues, modifiées, transférées ou supprimées.
Cette cartographie permet de repérer les traitements sensibles. Elle aide aussi à savoir si une automatisation doit passer par une API, un workflow DPA, un robot RPA ou une combinaison des trois.
Séparer les environnements
Une automatisation ne devrait pas être construite directement sur les données de production sans test. Il faut au minimum prévoir un environnement de recette ou un jeu de données anonymisé pour vérifier les règles, les exceptions et les erreurs possibles.
Dans un environnement dpa rpa, les journaux d’exécution doivent aussi être testés. Un log utile indique ce qui s’est passé, quand, sur quel objet métier et avec quel résultat, sans exposer inutilement des données sensibles.
Garder des validations humaines aux bons endroits
Tout automatiser de bout en bout n’est pas toujours souhaitable. Les décisions à impact financier, juridique, RH ou client doivent souvent conserver une validation humaine, au moins au-delà d’un certain seuil.
Par exemple, un robot peut préparer une demande de remboursement, vérifier les pièces, comparer le montant avec la politique interne et créer une tâche d’approbation. La décision finale reste humaine si le montant dépasse un plafond ou si une incohérence est détectée.
Prévoir les exceptions et les arrêts d’urgence
Un bon processus automatisé sait quoi faire quand il ne sait pas quoi faire. Les cas non reconnus doivent être redirigés vers une file de traitement humaine, avec un message clair, plutôt que forcés dans une règle approximative.
Un bouton d’arrêt, une procédure de désactivation et un responsable identifié sont également nécessaires. Si une interface change, si un connecteur tombe ou si un robot multiplie les erreurs, l’équipe doit pouvoir suspendre l’automatisation sans bloquer tout le processus métier.
Gouvernance : qui pilote vos automatisations ?
La gouvernance n’est pas réservée aux grands groupes. Dès que plusieurs automatisations circulent entre les équipes, il faut savoir qui les possède, qui les maintient et qui valide leurs évolutions. Sans cela, les robots deviennent des dépendances invisibles.
Un programme dpa rpa gagne à être piloté par un binôme métier et technique. Le métier connaît les règles, les exceptions et les impacts opérationnels. La partie technique connaît les accès, les intégrations, les logs et les limites des outils.
Rôle
Responsabilité principale
Question à se poser
Sponsor métier
Prioriser les processus à automatiser
Quel gain métier justifie le risque ?
Référent processus
Décrire les règles et exceptions
Que doit-il se passer en cas d’anomalie ?
Responsable technique
Sécuriser intégrations et accès
Les droits sont-ils limités et traçables ?
Responsable conformité
Vérifier RGPD et documentation
La finalité et la durée de conservation sont-elles claires ?
Support opérationnel
Suivre incidents et demandes
Qui intervient si l’automatisation échoue ?
Les KPI doivent inclure autre chose que le temps gagné. Mesurez aussi le taux d’erreur, le nombre d’exceptions, les incidents d’accès, les traitements relancés manuellement et la satisfaction des utilisateurs internes. Ces indicateurs évitent de confondre automatisation rapide et automatisation fiable.
Choisir entre RPA, API, DPA et IA
Tous les processus ne méritent pas un robot RPA. Si une API fiable existe, elle sera souvent plus robuste qu’un robot qui clique dans une interface. Si le processus implique des validations, des règles et plusieurs équipes, une approche DPA sera plus lisible. Si les données sont non structurées, l’IA peut aider à extraire, classer ou résumer, mais elle doit rester encadrée.
À mesure qu’un chantier dpa rpa grandit, le bon choix consiste souvent à combiner plusieurs briques. Une API récupère les données, un workflow DPA orchestre les étapes, un robot RPA intervient sur un outil ancien, puis une validation humaine sécurise les cas sensibles.
Pour éviter de partir d’un outil au lieu d’un besoin, il est préférable de cadrer un premier processus avec un périmètre court, des données connues et un responsable métier disponible. Ce principe rejoint la méthode présentée dans notre article sur comment démarrer un projet de Robotic Process Automation.
Plan d’action en 30 jours pour sécuriser vos automatisations
Si vos automatisations existent déjà, commencez par les rendre visibles. Beaucoup d’entreprises découvrent trop tard qu’un tableur, un script ou un robot non documenté alimente une partie critique du reporting, de la facturation ou du support client.
Voici une séquence simple pour reprendre la main sans bloquer les équipes :
Semaine 1 : inventorier les automatisations existantes, les comptes utilisés, les données manipulées et les personnes responsables.
Semaine 2 : classer les automatisations par niveau de risque, notamment données personnelles, impact financier, dépendance opérationnelle et absence de supervision.
Semaine 3 : corriger les risques prioritaires, comme les mots de passe en clair, les comptes partagés, les droits excessifs ou les logs insuffisants.
Semaine 4 : formaliser une règle de validation pour les nouvelles automatisations, avec une fiche processus, un propriétaire, un test et un plan de retour arrière.
Ce plan ne remplace pas un audit complet, mais il crée une base saine. Il permet aussi de décider quels processus méritent une refonte plus profonde, une intégration API ou un accompagnement externe. Si vous comparez plusieurs partenaires, cette checklist peut compléter les critères à vérifier avant de choisir une agence d’automatisation.
FAQ
Quelle est la différence entre DPA et RPA ? La DPA orchestre un processus avec des étapes, règles et validations. La RPA exécute des actions répétitives dans des interfaces, comme un utilisateur humain. Les deux peuvent se compléter, mais ils ne répondent pas au même besoin.
Pourquoi sécuriser une automatisation si elle ne fait que copier des données ? Copier une donnée peut créer une erreur, exposer une information sensible ou déclencher une action incorrecte dans un autre outil. Une tâche simple devient critique si elle touche la facturation, les données clients ou les droits d’accès.
Un projet dpa rpa est-il adapté à une PME ? Oui, à condition de commencer par un processus clair, fréquent et suffisamment stable. Le bon périmètre évite les coûts inutiles et limite les risques de sécurité dès le départ.
Faut-il toujours préférer une API à un robot RPA ? Quand une API fiable existe, elle est souvent plus stable et plus facile à superviser. La RPA reste pertinente pour des outils anciens, des interfaces sans API ou des tâches temporaires qui ne justifient pas un développement lourd.
Quels contrôles mettre en place en priorité ? Les priorités sont les comptes dédiés, le moindre privilège, la protection des secrets, les logs d’exécution, les tests hors production et une procédure d’arrêt. Ces contrôles couvrent déjà une grande partie des risques opérationnels.
Sécuriser avant d’accélérer
L’automatisation crée de la valeur quand elle réduit les frictions sans rendre votre système opaque. Pour une PME ou une scale up, le bon réflexe consiste à traiter chaque robot, workflow ou agent comme un composant métier à part entière, avec un propriétaire, une documentation, des limites et des contrôles.
Impulse Lab accompagne les entreprises dans l’identification des opportunités d’IA et d’automatisation, la conception de plateformes sur mesure, l’intégration avec les outils existants et la formation des équipes. Si vous voulez transformer vos processus sans créer de dette invisible, vous pouvez échanger avec l’équipe via Impulse Lab.
Intelligence artificielle responsable : le guide PME
L’intelligence artificielle responsable n’est pas un luxe réservé aux grands groupes. Pour une PME, c’est une façon concrète d’utiliser l’IA sans perdre le contrôle sur les données, les décisions, les coûts ou la relation client. En 2026, les dirigeants n’ont plus seulement à se demander si l’IA peu...