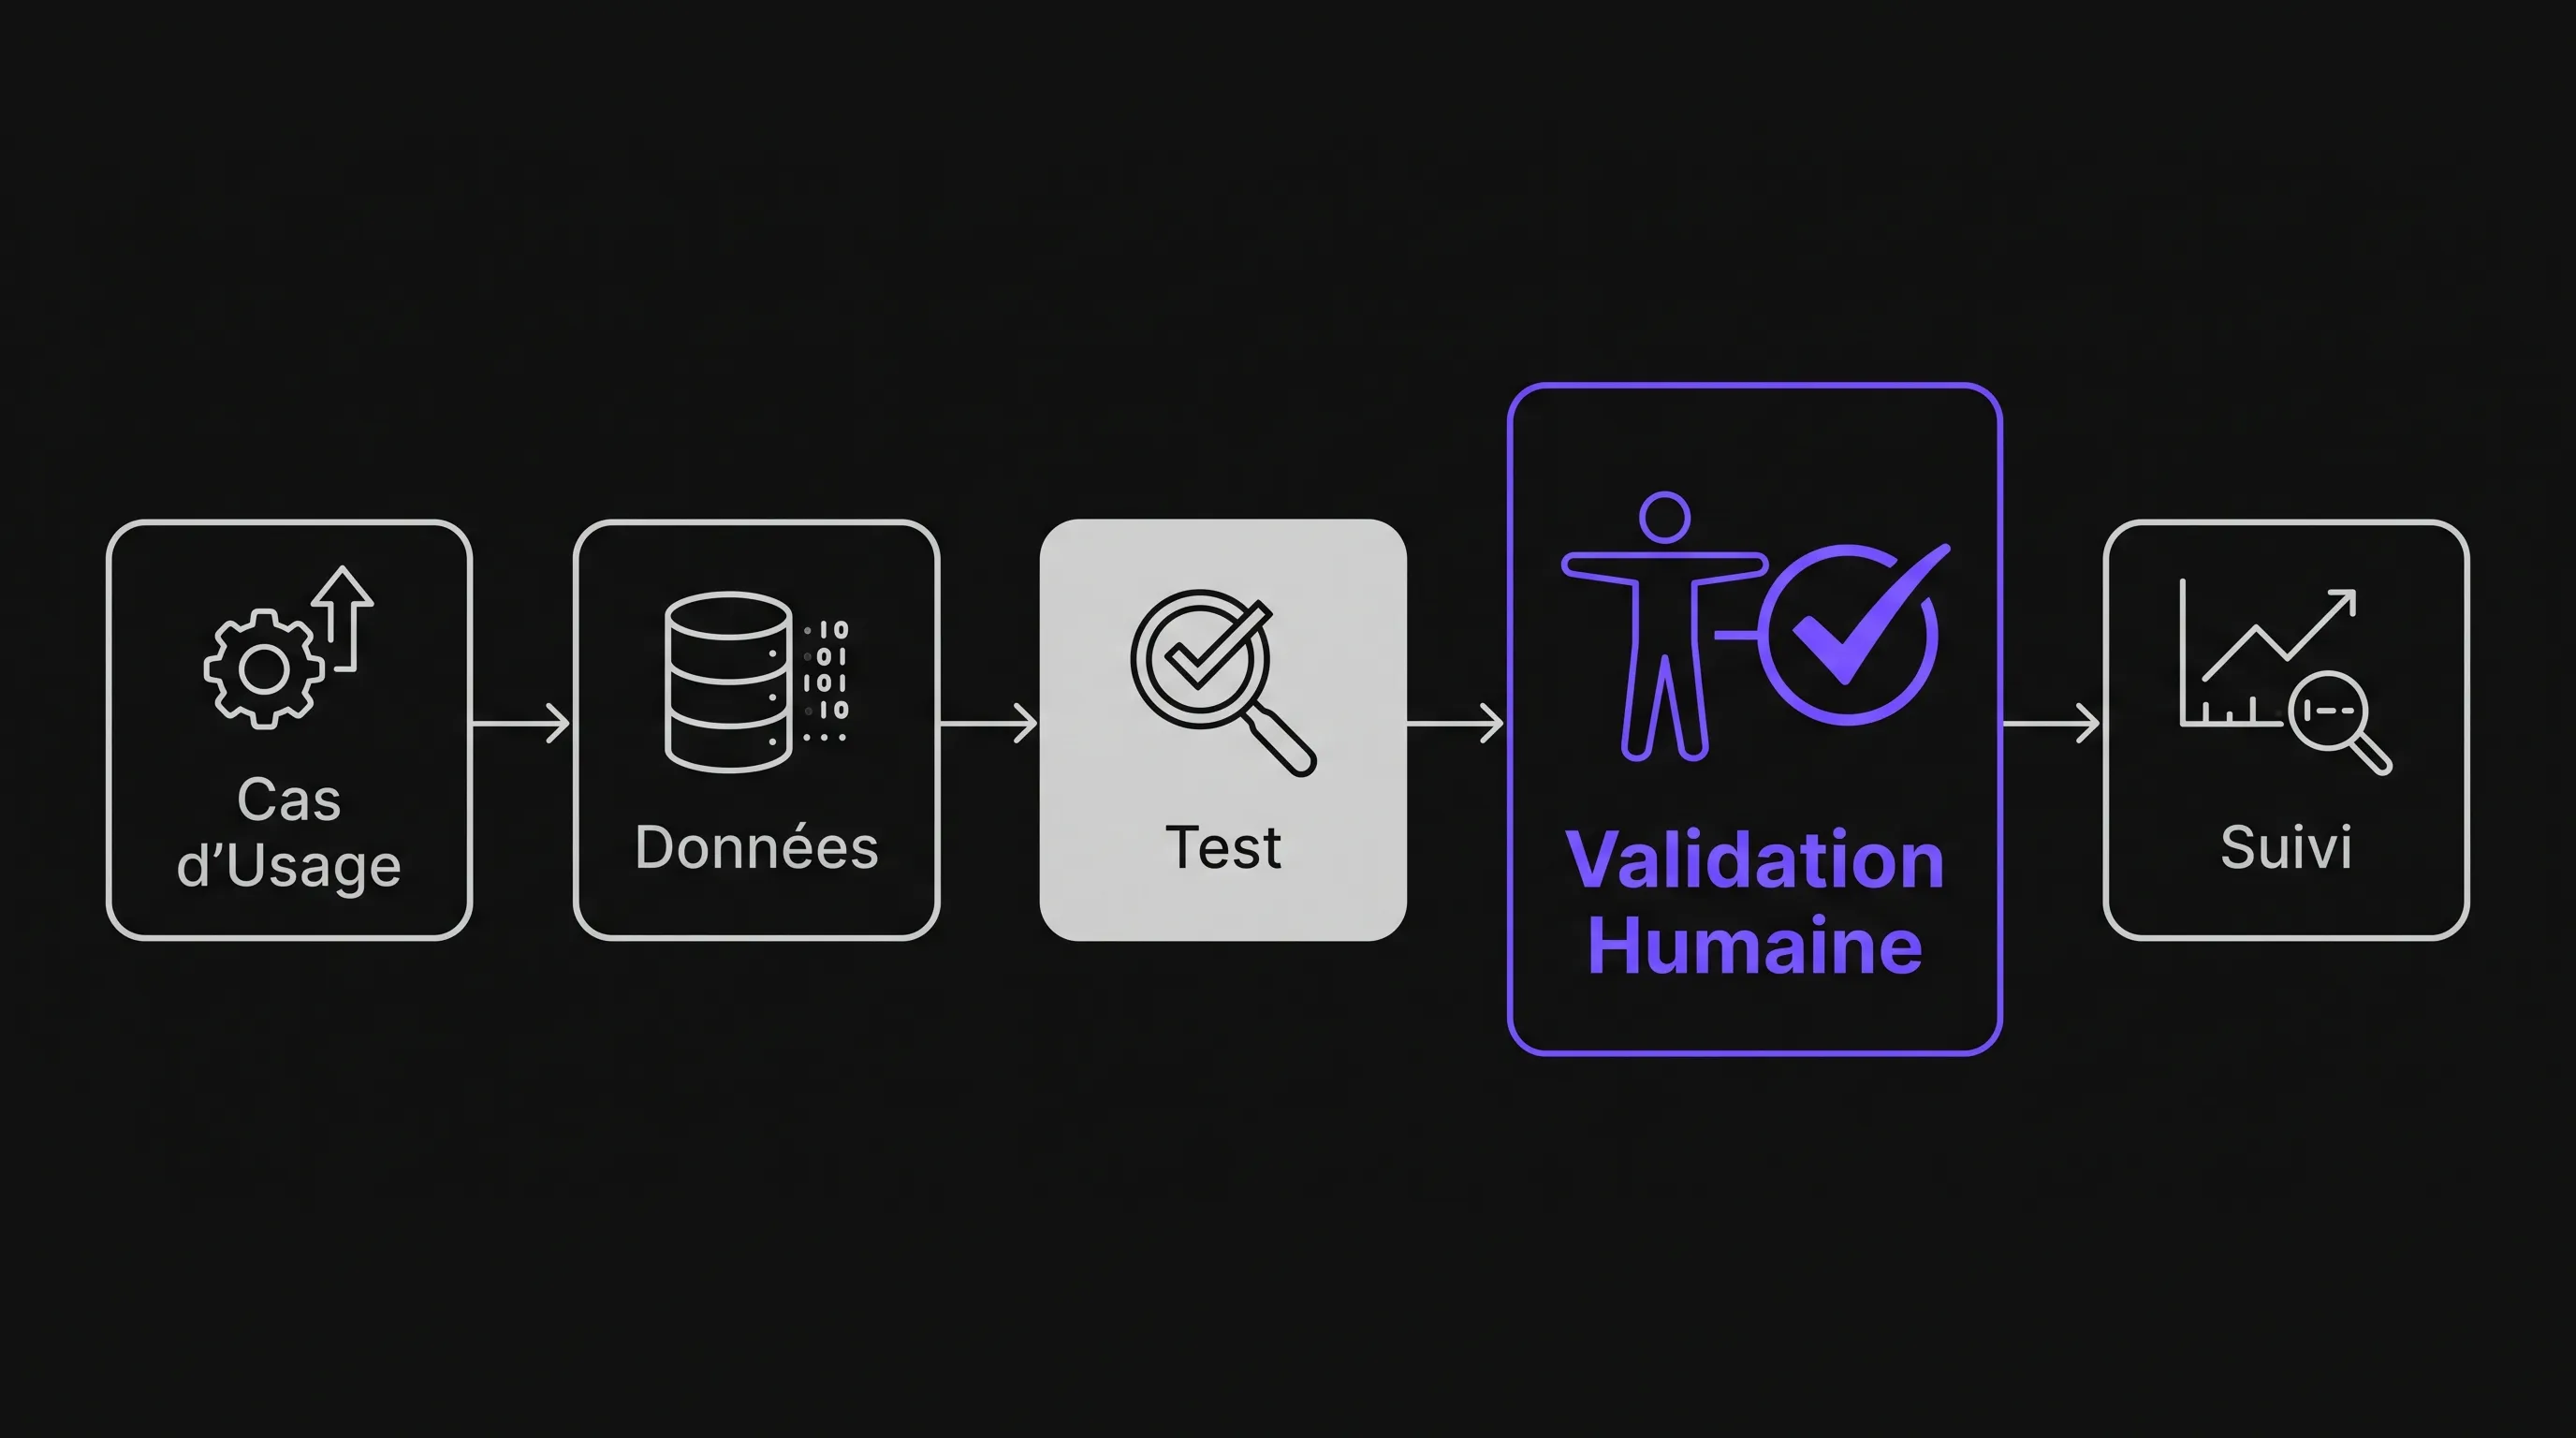
IA responsable : 7 règles pour passer de la charte aux actes
Intelligence artificielle
Stratégie IA
Culture IA
Gouvernance IA
Gestion des risques IA
Une charte d’ia responsable peut tenir en une page, mais son impact se mesure dans les décisions du quotidien : quels usages sont autorisés, quelles données sont protégées, qui valide les résultats et quand faut-il arrêter un automatisme. Pour une PME ou une scale-up, le vrai sujet n’est plus d’affi...
Une charte d’ia responsable peut tenir en une page, mais son impact se mesure dans les décisions du quotidien : quels usages sont autorisés, quelles données sont protégées, qui valide les résultats et quand faut-il arrêter un automatisme. Pour une PME ou une scale-up, le vrai sujet n’est plus d’afficher des principes, mais de les transformer en réflexes opérationnels.
En 2026, l’IA n’est plus seulement testée par quelques profils curieux. Elle entre dans les ventes, le support, les opérations, les RH, la finance et le produit. Cette diffusion rend les gains de productivité plus accessibles, mais elle augmente aussi les risques de fuite de données, d’erreur automatisée, de biais ou de dépendance à des outils mal maîtrisés.
Ici, l’ia responsable désigne une manière concrète de déployer l’intelligence artificielle sans ralentir l’innovation : cadrer les usages, sécuriser les données, garder une responsabilité humaine claire et mesurer les effets réels. Voici 7 règles pour passer d’une charte bien écrite à des pratiques vraiment appliquées.
Pourquoi une charte IA ne suffit plus
Une charte IA est utile parce qu’elle fixe un langage commun. Elle dit ce que l’entreprise accepte, refuse et valorise. Le problème apparaît quand elle reste isolée des projets, des outils et des arbitrages métier. Dans ce cas, les équipes continuent à expérimenter chacune de leur côté, souvent avec de bonnes intentions, mais sans méthode commune.
Le passage aux actes demande un système léger, pas une bureaucratie. Les collaborateurs doivent savoir quoi faire avant de coller des données dans un assistant, d’automatiser une réponse client ou de brancher un modèle sur un logiciel interne. Les managers doivent pouvoir arbitrer vite. La direction doit voir si les usages créent de la valeur sans exposer l’entreprise inutilement.
Charte seule
Mise en pratique opérationnelle
Principes généraux
Règles de décision par cas d’usage
Engagement éthique
Responsables nommés et contrôles visibles
Interdictions larges
Niveaux de risque et exceptions documentées
Sensibilisation ponctuelle
Formation, suivi et amélioration continue
Intention de conformité
Preuves, journaux, évaluations et gouvernance
Une bonne règle est compréhensible par un commercial, un responsable support, un product manager et un dirigeant. Elle ne doit pas dépendre d’un expert juridique présent à chaque réunion. Elle doit aider à répondre rapidement à trois questions : peut-on utiliser l’IA ici, à quelles conditions et qui assume la décision ?
Les 7 règles d’une ia responsable opérationnelle
Les règles suivantes sont conçues pour des organisations qui veulent avancer vite sans créer un angle mort de gouvernance. Elles fonctionnent aussi bien pour un assistant interne, une automatisation métier, un agent connecté à des outils existants ou une plateforme IA sur mesure.
1. Relier chaque usage IA à un objectif métier mesurable
Une démarche d’ia responsable commence par une question simple : quel problème métier veut-on résoudre, pour quel utilisateur et avec quel indicateur de succès ? Sans réponse précise, l’usage risque de devenir un gadget ou, pire, une automatisation qui déplace le problème sans le traiter.
Avant de développer ou d’adopter un outil, formulez le cas d’usage en une phrase : « réduire le temps de traitement des demandes support de 30 % », « aider les commerciaux à préparer leurs rendez-vous » ou « détecter les écarts dans les factures fournisseurs ». Ensuite, reliez-le à un KPI, une fréquence d’usage et un niveau de risque acceptable.
Pour éviter de partir trop vite en développement, vous pouvez vous appuyer sur une checklist de cadrage avant de lancer un projet IA. Le cadrage n’empêche pas l’expérimentation, il évite surtout de tester trop longtemps un usage flou.
2. Classer les cas d’usage par niveau de risque
Tous les usages IA ne méritent pas le même niveau de contrôle. Générer un brouillon d’email interne n’a pas le même impact qu’automatiser une décision RH, analyser des données médicales ou influencer une décision de crédit. Pour tenir dans le temps, l’ia responsable doit traiter les risques en proportion de leur impact réel.
Créez trois catégories simples : faible risque, risque modéré et risque élevé. Un usage faible risque peut être encadré par une formation et quelques consignes. Un usage modéré demande des tests, une validation humaine et une documentation. Un usage élevé nécessite une revue formelle, parfois juridique, sécurité ou conformité.
Cette logique rejoint l’esprit du règlement européen sur l’intelligence artificielle, qui classe certains systèmes selon leur niveau de risque. Vous n’avez pas besoin de reproduire toute la complexité réglementaire dans votre PME, mais vous devez savoir reconnaître les usages sensibles avant qu’ils ne soient déployés.
3. Nommer un propriétaire pour chaque usage
Une charte échoue souvent parce que tout le monde est favorable aux principes, mais personne n’est responsable de leur application. Sans propriétaire nommé, l’ia responsable reste une intention diffuse. Chaque cas d’usage doit avoir un responsable métier, un référent technique si nécessaire et un point de contact pour les questions de données ou de conformité.
Le propriétaire n’est pas là pour tout faire seul. Il garantit que le cas d’usage reste aligné avec l’objectif, que les tests sont réalisés, que les incidents remontent et que les règles sont mises à jour. Il devient aussi l’interlocuteur naturel lorsque l’usage change de périmètre ou passe du test à la production.
Dans une organisation qui grandit, cette clarification évite les zones grises. Si vous voulez structurer ces responsabilités sans créer une gouvernance lourde, le guide sur les rôles, la gouvernance et les responsabilités autour de l’IA propose un cadre utile pour répartir les décisions.
4. Protéger les données avant de choisir l’outil
Les discussions sur l’IA commencent souvent par le choix d’un modèle ou d’une interface. Elles devraient commencer par les données. Quelles données sont nécessaires ? Sont-elles personnelles, confidentielles, stratégiques ou réglementées ? Où sont-elles envoyées ? Sont-elles conservées par le prestataire ? Peuvent-elles être utilisées pour entraîner un modèle ?
L’ia responsable exige une discipline de minimisation : ne fournir que les données utiles, anonymiser lorsque c’est possible et interdire certains contenus dans les outils non validés. Une règle simple peut déjà réduire beaucoup de risques : aucune donnée client sensible, aucun secret commercial et aucune donnée RH nominative ne doit être envoyé dans un outil IA non approuvé.
La CNIL publie des ressources utiles sur l’IA, les données personnelles et le RGPD. Pour les entreprises, l’enjeu n’est pas seulement juridique. Une fuite de données dans un outil mal paramétré peut fragiliser la confiance client, compliquer un audit sécurité et ralentir l’adoption interne.
5. Tester les sorties comme un livrable métier, pas comme une démonstration
Une démo IA impressionne facilement. Un usage en production, lui, doit être testé avec des cas réels, des cas limites et des erreurs attendues. Une équipe qui pratique l’ia responsable ne demande pas seulement si la réponse semble bonne, elle vérifie si elle est fiable dans le workflow où elle sera utilisée.
Construisez un jeu de test représentatif : demandes clients ambiguës, données incomplètes, formulations inhabituelles, cas réglementaires, langues différentes ou exceptions fréquentes. Comparez les sorties avec une référence humaine et documentez les erreurs. Les hallucinations, les oublis et les biais ne disparaissent pas parce que l’interface est fluide.
Le NIST AI Risk Management Framework insiste sur la gestion continue des risques, pas seulement sur l’évaluation initiale. Cette logique est précieuse pour les entreprises : un modèle peut être acceptable aujourd’hui et devenir moins fiable demain si les données, les prompts, les utilisateurs ou l’environnement changent.
6. Garder une validation humaine là où l’impact est significatif
L’automatisation n’a pas vocation à supprimer tout jugement humain. Dans une logique d’ia responsable, plus l’impact sur un client, un collaborateur ou une décision financière est important, plus la validation humaine doit être explicite. Cela vaut pour les réponses envoyées à des clients, les recommandations commerciales sensibles, les décisions RH et les contrôles financiers.
La validation humaine ne doit pas être symbolique. Si l’utilisateur ne peut pas comprendre la recommandation, la contester ou la corriger, il ne contrôle pas vraiment le système. Prévoyez donc des points d’arrêt : approbation avant envoi, seuil de confiance, possibilité de revenir à un traitement manuel et procédure d’escalade en cas d’anomalie.
Cette règle protège aussi l’adoption. Les équipes acceptent mieux l’IA quand elles savent qu’elles gardent la main sur les décisions critiques. À l’inverse, une automatisation imposée sans contrôle clair produit souvent de la méfiance, même si la technologie fonctionne.
7. Former les équipes sur les gestes concrets, pas seulement sur les principes
Une charte peut expliquer la prudence, la transparence ou la confidentialité. Mais au quotidien, un collaborateur a besoin de gestes simples : reformuler une demande, vérifier une source, ne pas envoyer certaines données, demander une validation, signaler une erreur et reconnaître une réponse trop confiante.
À long terme, l’ia responsable dépend davantage de ces réflexes que d’un document stocké dans un drive. La formation doit donc partir des métiers : comment un commercial utilise l’IA sans inventer une promesse client, comment le support accélère ses réponses sans perdre le ton de marque, comment les RH explorent des données sans créer de discrimination.
Un bon programme de formation distingue trois niveaux : socle commun pour tous, ateliers par métier et accompagnement des référents. Pour passer de la curiosité à l’usage fiable, le plan doit rester pratique, comme dans cette approche de formation IA pour faire monter les équipes en compétence.
Passer de la charte aux actes en 30 jours
L’objectif de l’ia responsable n’est pas de ralentir tous les projets, mais de créer un chemin clair entre une idée, un test et un usage maîtrisé. Pour une entreprise qui démarre, 30 jours suffisent souvent pour mettre en place un premier système de gouvernance léger.
Période
Action prioritaire
Livrable attendu
Semaine 1
Recenser les usages IA existants et envisagés
Liste des cas d’usage, outils, données et équipes concernées
Semaine 2
Classer les usages par risque et valeur métier
Matrice simple valeur, risque, effort
Semaine 3
Choisir 1 à 3 cas pilotes encadrés
Fiches projet avec KPI, propriétaire, règles données et tests
Semaine 4
Formaliser les règles d’usage et former les équipes
Guide opérationnel, rituel de revue et canal de questions
Ce format évite deux pièges fréquents : vouloir tout gouverner avant de tester ou laisser tout le monde tester sans cadre. Le bon compromis consiste à sélectionner quelques usages prioritaires, prouver la valeur, documenter les risques puis élargir progressivement.
Si vous partez d’un portefeuille d’idées IA déjà fourni, un audit IA avec scorecard ROI peut aider à prioriser les cas d’usage selon leur impact, leur faisabilité et leur exposition au risque.
Les erreurs qui font dérailler l’application d’une charte IA
La plupart des échecs ne viennent pas d’un manque de principes. Ils viennent d’un écart entre la charte et les conditions réelles de travail. Les équipes utilisent l’IA parce qu’elle les aide à aller plus vite. Si le cadre est trop abstrait, trop lent ou trop éloigné des outils métiers, il sera contourné.
Voici les signaux à surveiller :
Des collaborateurs utilisent des outils IA sans savoir quelles données sont autorisées.
Les cas d’usage passent en production sans propriétaire métier.
Les résultats sont validés à l’œil, sans jeu de test ni mesure d’erreur.
La direction parle de conformité, mais ne suit aucun indicateur d’usage.
Les règles sont écrites une fois, puis jamais mises à jour après les premiers retours terrain.
La solution n’est pas de multiplier les interdictions. Une démarche robuste combine des règles courtes, des rituels de décision et des preuves simples : fiches de cas d’usage, journal des incidents, évaluations de qualité et retours utilisateurs. L’ia responsable devient alors un système de pilotage, pas une contrainte morale ajoutée après coup.
FAQ
Qu’est-ce que l’ia responsable dans une PME ? C’est une façon d’utiliser l’intelligence artificielle avec des règles concrètes sur les données, les responsabilités, les tests, la validation humaine et le suivi des risques. L’objectif est de créer de la valeur sans exposer inutilement l’entreprise, ses clients ou ses équipes.
Faut-il créer un comité IA pour appliquer une charte ? Pas forcément. Une PME peut commencer avec un référent IA, un sponsor direction, des propriétaires de cas d’usage et une revue mensuelle des projets sensibles. Le comité devient utile quand le nombre d’usages augmente ou quand les risques réglementaires et métiers se multiplient.
Comment savoir si un usage IA est trop risqué ? Regardez l’impact potentiel sur les personnes, l’argent, les données confidentielles et la conformité. Si l’usage influence une décision importante, traite des données sensibles ou peut produire un préjudice direct, il mérite une revue renforcée et une validation humaine claire.
Une charte IA doit-elle être longue ? Non. Une charte courte est souvent plus efficace si elle est reliée à des règles opérationnelles. Mieux vaut 10 règles comprises et appliquées qu’un document de 30 pages que personne ne consulte avant d’utiliser un outil.
Transformer vos principes IA en pratiques fiables
Passer de la charte aux actes demande un cadre, des choix techniques et un accompagnement des équipes. Impulse Lab aide les entreprises à identifier les opportunités IA, automatiser leurs processus, développer des solutions sur mesure et former les équipes à des usages fiables.
Si votre organisation veut structurer ses usages sans freiner l’innovation, commencez par cartographier vos cas d’usage, vos données et vos risques. Vous pourrez ensuite décider où l’IA doit assister, automatiser ou rester sous contrôle humain renforcé.