Shadow AI : reprendre le contrôle sans bloquer les équipes
Intelligence artificielle
Stratégie IA
Gouvernance IA
Productivité
Le Shadow AI apparaît rarement par provocation. Il s'installe parce qu'une équipe commerciale veut répondre plus vite, qu'un manager doit synthétiser vingt comptes rendus ou qu'un développeur cherche à accélérer une tâche répétitive. Le problème n'est donc pas que les équipes utilisent l'IA, mais qu...
septembre 22, 2026·13 min de lecture
Le Shadow AI apparaît rarement par provocation. Il s'installe parce qu'une équipe commerciale veut répondre plus vite, qu'un manager doit synthétiser vingt comptes rendus ou qu'un développeur cherche à accélérer une tâche répétitive. Le problème n'est donc pas que les équipes utilisent l'IA, mais que l'entreprise ne voit plus où, comment et avec quelles données elle est utilisée.
Pour une PME, une scale-up ou une entreprise en structuration, l'objectif n'est pas de bloquer tous les outils. Une interdiction brutale déplace souvent les usages vers des comptes personnels, des fichiers copiés à la main ou des automatisations invisibles. La bonne approche consiste à remettre le Shadow AI dans un cadre clair, utile et proportionné, afin de préserver la vitesse opérationnelle sans sacrifier la sécurité, la conformité ni la qualité des décisions.
Pourquoi le Shadow AI apparaît quand l'entreprise grandit
Le Shadow AI est la version IA du Shadow IT : des outils, prompts, extensions, agents ou automatisations utilisés hors du cadre validé par l'organisation. Il peut s'agir d'un abonnement individuel à un chatbot, d'un résumé automatique de réunions, d'un tableur enrichi par IA ou d'un connecteur non documenté entre deux applications métier.
L'écart entre besoins métier et capacité interne
Quand l'entreprise grandit, les besoins augmentent plus vite que les process. Les équipes veulent produire plus, répondre plus vite aux clients, analyser plus de données et réduire les tâches manuelles. Si le système d'information ne suit pas, elles cherchent des raccourcis.
Ce comportement est rationnel. Un responsable marketing qui génère des variantes d'e-mails avec un outil IA ne se dit pas qu'il contourne la gouvernance. Il résout un problème concret. Un chargé d'opérations qui copie des données dans un assistant pour reformater un fichier cherche à gagner une heure, pas à créer une faille.
Le Shadow AI devient dangereux quand ces initiatives restent invisibles. Sans inventaire, l'entreprise ne sait pas quelles données sortent, quels résultats sont repris dans les décisions, quels outils conservent les prompts et quels contrats encadrent les usages.
Le vrai signal à écouter
Un usage caché révèle souvent une friction opérationnelle. Si plusieurs collaborateurs utilisent une IA pour relire des propositions commerciales, cela indique peut-être un besoin de modèle de document, de base de connaissances ou de workflow de validation plus efficace.
Traiter le Shadow AI comme une faute individuelle fait perdre cette information. Le traiter comme un signal permet d'identifier les processus où l'IA crée déjà de la valeur. C'est là que l'entreprise peut construire des AI solutions utiles, intégrées aux outils existants et plus sûres que les bricolages individuels.
Les risques réels à cadrer, sans dramatiser
Le Shadow AI ne crée pas un seul risque uniforme. Une équipe qui utilise l'IA pour reformuler un texte public n'expose pas l'entreprise de la même façon qu'une équipe qui copie des données clients, des contrats ou du code propriétaire dans un service non approuvé.
La CNIL rappelle que les projets d'intelligence artificielle doivent rester compatibles avec le RGPD, notamment sur la finalité, la minimisation des données et l'information des personnes concernées. Le NIST AI Risk Management Framework propose aussi une logique utile aux dirigeants : identifier, mesurer, gérer et gouverner les risques IA de manière continue.
Risque
Exemple courant
Conséquence possible
Fuite de données
Coller un fichier client dans un outil public
Exposition d'informations personnelles ou confidentielles
Erreur non vérifiée
Utiliser une réponse IA comme analyse finale
Décision fondée sur une hallucination ou une hypothèse fausse
Non-conformité
Traiter des données sensibles sans base claire
Risque RGPD, contractuel ou réputationnel
Perte de traçabilité
Automatiser une action sans journal ni responsable
Difficulté à expliquer ou corriger une décision
Dépendance outil
Construire un process autour d'un compte individuel
Rupture de continuité si la personne part ou si l'outil change
Cartographier les usages sans lancer une chasse aux sorcières
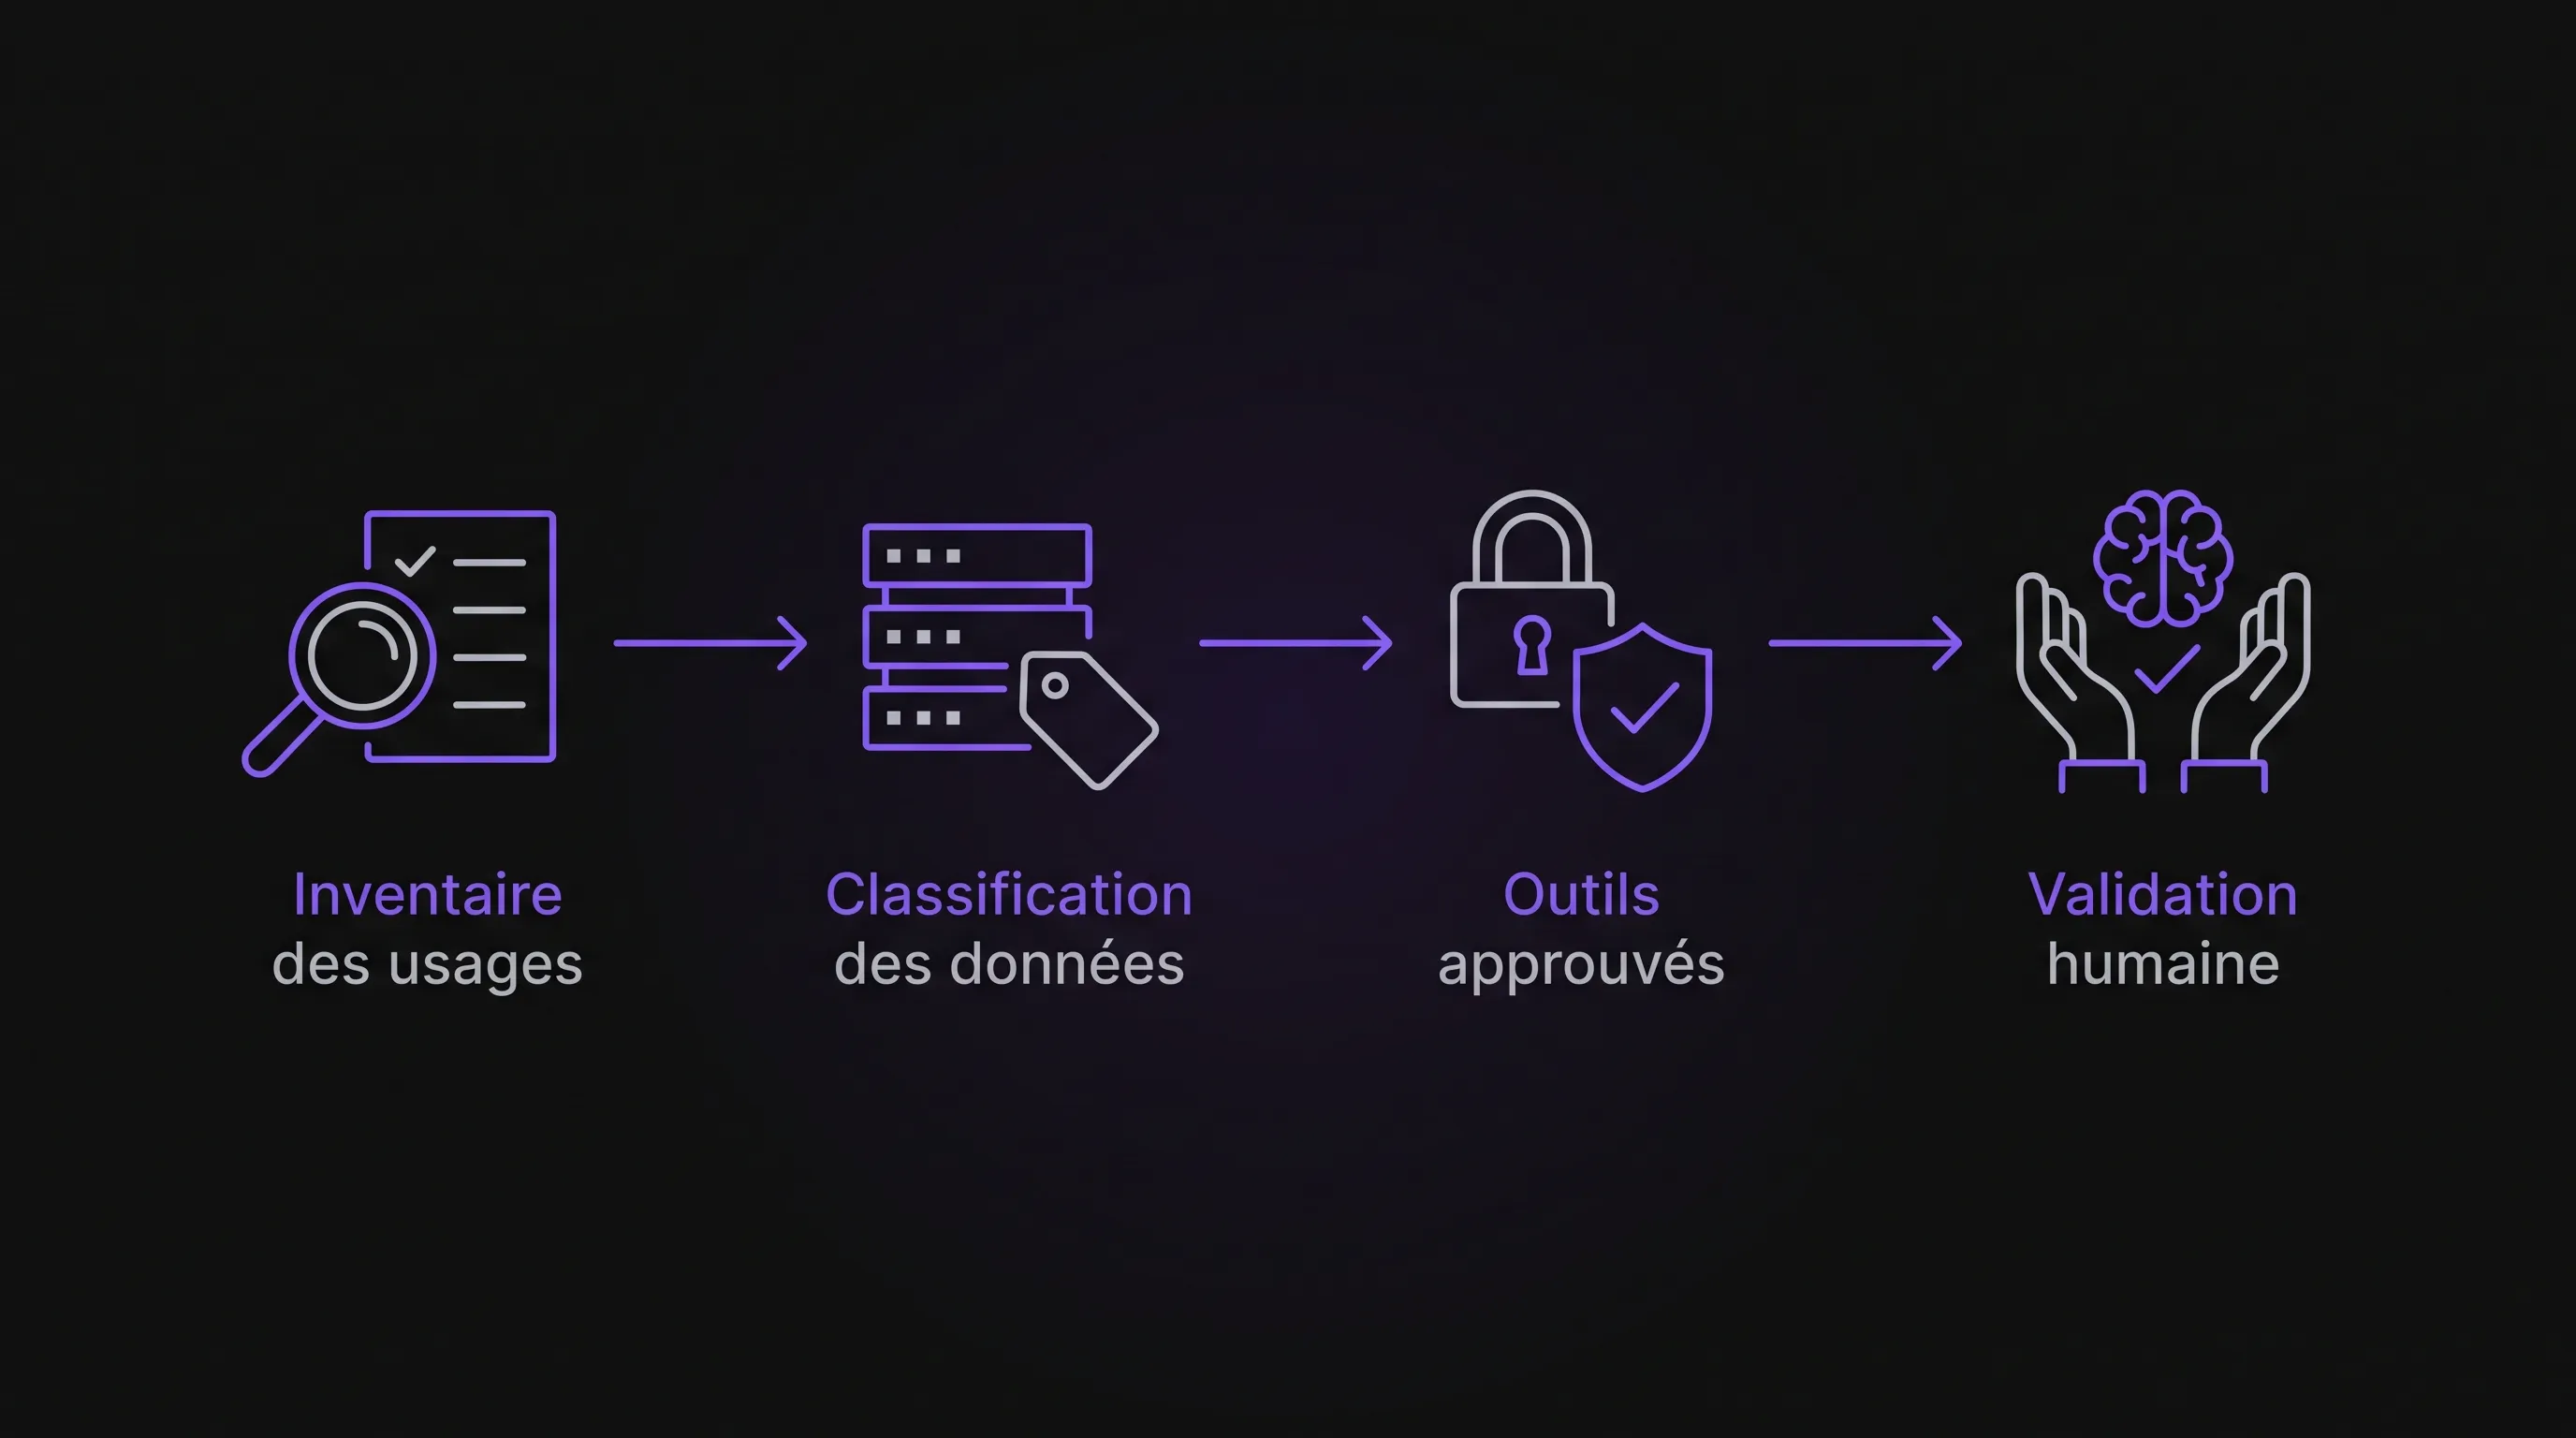
La première erreur consiste à commencer par un message anxiogène : tout usage non déclaré sera sanctionné. Cette approche pousse les équipes à se taire. Mieux vaut annoncer une démarche simple : comprendre les usages existants, distinguer ce qui est acceptable de ce qui ne l'est pas et fournir des alternatives validées.
Un AI audit utile pour le Shadow AI doit rester très opérationnel. Il ne s'agit pas d'un rapport abstrait, mais d'une cartographie des pratiques réelles : outils utilisés, types de données, tâches traitées, gains perçus, risques et irritants métier.
Les sources d'information les plus utiles sont souvent simples : entretiens courts avec les équipes, questionnaire anonyme, revue des abonnements SaaS, analyse des extensions installées, échanges avec les managers et inventaire des automatisations déjà en place.
Signal à collecter
Ce que cela révèle
Précaution à prendre
Outils utilisés par métier
Où l'IA répond déjà à un besoin
Ne pas confondre découverte et sanction
Données copiées dans les prompts
Niveau de risque réel
Classer les données avant de décider
Tâches automatisées
Gains de productivité potentiels
Vérifier les validations humaines
Résultats repris en production
Impact sur clients, finance ou opérations
Exiger traçabilité et contrôle qualité
Cette phase doit aboutir à peu de livrables, mais très lisibles : une carte des usages, une classification des risques et une première liste de cas à sécuriser ou à industrialiser.
Shadow AI : reprendre le contrôle avec une gouvernance légère
Reprendre le contrôle du Shadow AI ne veut pas dire créer un comité pour chaque prompt. La gouvernance doit être assez claire pour protéger l'entreprise, mais assez légère pour rester utilisée par les équipes.
Classer les usages plutôt que les outils uniquement
Un même outil peut être acceptable dans un contexte et interdit dans un autre. Demander à une IA de reformuler une page publique n'a pas le même niveau de risque que lui confier une base de prospects, un fichier RH ou un extrait de code sensible.
Envoi client, décision tarifaire, scoring, modification de compte
Cette grille doit être écrite dans le langage des équipes. Une politique IA de quinze pages sera peu lue. Une page claire avec des exemples métier sera beaucoup plus efficace.
Définir trois statuts : autorisé, encadré, interdit
Le cadre doit répondre à une question simple : puis-je utiliser l'IA pour cette tâche ? Trois statuts fonctionnent bien.
Les usages autorisés concernent les tâches à faible risque, comme l'idéation, la reformulation de contenu public ou la création de plans de travail. Les usages encadrés nécessitent un outil validé, une donnée autorisée et parfois une validation managériale. Les usages interdits couvrent les données sensibles, les secrets d'affaires, les identifiants, les données personnelles non anonymisées ou les décisions automatisées sans contrôle humain.
Cette simplicité aide les managers. Ils n'ont pas besoin de devenir spécialistes du machine learning pour arbitrer les cas courants. Ils ont besoin d'une règle compréhensible, de quelques exemples et d'un canal pour poser les cas limites.
Remplacer l'interdiction par des chemins approuvés
Une politique IA ne fonctionne que si elle offre une alternative crédible. Si l'entreprise dit non à tous les outils externes sans proposer de solution, les usages cachés continueront.
Le bon réflexe consiste à créer des chemins approuvés. Cela peut prendre plusieurs formes : un assistant IA validé pour les tâches générales, des modèles de prompts par métier, des connecteurs sécurisés avec les outils existants, une plateforme interne pour certains workflows ou une procédure rapide de demande d'outil.
L'enjeu est de réduire le coût de la conformité. Si demander un outil prend trois mois, les équipes contourneront. Si la règle est claire et la réponse rapide, elles joueront le jeu.
Pour les usages à plus forte valeur, une solution sur mesure peut être préférable à l'empilement d'abonnements. Par exemple, un workflow de qualification de leads, de traitement de tickets ou de génération de propositions commerciales peut être intégré directement au CRM, à l'ERP ou aux outils de support. C'est là que le web development, l'automatisation des processus et l'intégration IA deviennent plus fiables qu'un usage dispersé de chatbots grand public.
Passer du bricolage individuel au processus sécurisé
Le Shadow AI est souvent une étape de découverte. Une personne teste, prouve qu'un gain existe, puis d'autres imitent. Le rôle de l'entreprise est de repérer ces signaux et de transformer les meilleurs usages en processus robustes.
Prenons un cas fréquent : l'équipe support utilise un assistant pour reformuler des réponses clients. Au départ, cela peut rester un usage encadré avec interdiction de copier des données sensibles. Si le gain est réel, l'étape suivante consiste à construire un workflow sécurisé : base de connaissances validée, suggestions de réponse, validation humaine avant envoi et journalisation des modifications.
Cette logique évite deux extrêmes. D'un côté, l'entreprise ne bloque pas une amélioration concrète. De l'autre, elle ne laisse pas un processus client dépendre d'un outil personnel, d'un prompt non documenté et d'une vérification variable selon les personnes.
Pour structurer cette transition, il peut être utile de lancer un pilote court. Notre article sur la manière de lancer un AI program en entreprise en 30 jours propose une méthode pour cadrer un cas d'usage, ses données, ses KPI et sa gouvernance sans attendre un grand programme pluriannuel.
Un plan d'action en 30 jours pour reprendre la main
Le contrôle du Shadow AI ne demande pas forcément un grand chantier. En un mois, une direction peut déjà réduire les risques les plus évidents et créer une dynamique saine.
Période
Objectif
Livrable concret
Semaine 1
Comprendre les usages existants
Questionnaire, entretiens, cartographie initiale
Semaine 2
Classer les risques
Matrice données, usages et niveaux de contrôle
Semaine 3
Définir les règles
Page de politique IA, outils autorisés, cas interdits
Semaine 4
Installer les alternatives
Canal de demande, formation courte, pilote prioritaire
La clé est de traiter le sujet comme un produit interne. Les utilisateurs sont les équipes. Le succès ne se mesure pas seulement au nombre d'outils bloqués, mais au nombre d'usages utiles qui passent dans un cadre visible, documenté et sécurisé.
Une bonne règle de départ : chaque usage IA récurrent doit avoir un propriétaire, une donnée autorisée, un niveau de validation et un mode de suivi. Cette phrase suffit souvent à révéler les zones floues.
Former les équipes sans les noyer dans la théorie
La formation est indispensable, mais elle doit rester liée aux tâches réelles. Les collaborateurs n'ont pas seulement besoin de savoir ce qu'est un LLM. Ils doivent savoir quelles données ne jamais copier, comment vérifier une réponse, quand demander une validation et comment signaler un usage utile.
Une formation efficace peut tenir en ateliers courts par métier. L'équipe commerciale travaille sur les propositions et comptes rendus. Les opérations travaillent sur les fichiers, tickets et procédures. Les développeurs travaillent sur le code, la documentation et les tests. Les managers travaillent sur les décisions, les validations et la traçabilité.
Pour éviter que la politique IA reste un document mort, organisez aussi un espace de discussion. Un canal dédié, une FAQ interne ou une revue mensuelle des cas d'usage aide à clarifier les zones grises. Pour cadrer ces échanges, vous pouvez vous appuyer sur notre guide pour structurer la discussion autour de l'intelligence artificielle en équipe.
Mesurer le contrôle sans surveiller excessivement
Reprendre le contrôle ne signifie pas espionner chaque prompt. Une surveillance trop intrusive détruit la confiance et peut poser ses propres problèmes juridiques ou sociaux. Il vaut mieux suivre des indicateurs de gouvernance et de valeur.
Les bons indicateurs combinent risque et adoption : nombre d'usages déclarés, part des usages classés, nombre d'outils approuvés, demandes traitées, incidents évités, temps gagné sur les processus pilotes et satisfaction des équipes.
Le OWASP Top 10 for Large Language Model Applications peut aussi servir de référence technique pour les usages plus avancés, notamment si vous intégrez des LLM à des applications internes. Il couvre des risques comme l'injection de prompt, la fuite d'informations sensibles et les sorties non contrôlées.
La mesure doit encourager le bon comportement. Si une équipe déclare un usage risqué, elle ne doit pas être automatiquement pénalisée. Elle doit être aidée à le sécuriser ou à trouver une alternative.
Frequently Asked Questions
Qu'est-ce que le Shadow AI en entreprise ? Le Shadow AI désigne les usages d'outils ou d'automatisations IA qui ne sont pas connus, validés ou encadrés par l'entreprise. Cela inclut les chatbots, extensions, scripts, agents, connecteurs ou plateformes utilisés avec des données professionnelles hors gouvernance officielle.
Faut-il interdire tous les outils IA non approuvés ? Une interdiction totale est rarement efficace. Elle peut pousser les usages vers des comptes personnels encore moins visibles. Il vaut mieux interdire clairement les cas à risque élevé, encadrer les usages sensibles et proposer des outils approuvés pour les tâches courantes.
Quelle est la première action à mener contre le Shadow AI ? Commencez par cartographier les usages existants sans logique punitive. Identifiez les outils, les données utilisées, les tâches traitées et les gains recherchés. Cette cartographie permet ensuite de prioriser les risques et de choisir les alternatives à mettre en place.
Comment gérer les données confidentielles avec l'IA ? Les données confidentielles ne doivent être utilisées que dans un cadre validé : outil approuvé, contrat adapté, droits d'accès maîtrisés, journalisation si nécessaire et validation humaine des résultats. Pour les données personnelles ou sensibles, une analyse RGPD et l'avis du DPO peuvent être nécessaires.
À partir de quand faut-il construire une solution IA sur mesure ? Une solution sur mesure devient pertinente quand un usage est récurrent, touche un processus critique, implique des données internes ou crée un gain mesurable. Dans ce cas, intégrer l'IA au workflow existant est souvent plus sûr et plus efficace que laisser chaque collaborateur utiliser son propre outil.
Transformer le Shadow AI en avantage maîtrisé
Le Shadow AI n'est pas seulement un risque à réduire. C'est aussi une preuve que vos équipes voient déjà où l'IA peut créer de la valeur. La différence entre une entreprise exposée et une entreprise performante tient à sa capacité à transformer ces initiatives dispersées en processus utiles, sécurisés et adoptés.
Impulse Lab accompagne les organisations qui veulent passer de l'expérimentation informelle à des usages IA structurés : audit d'opportunités, automatisation de processus, intégration avec les outils existants, plateformes IA sur mesure et formation des équipes. L'objectif est simple : garder la vitesse des équipes tout en installant les garde-fous nécessaires.
Si vous voulez reprendre le contrôle sans bloquer l'élan, commencez par un diagnostic court de vos usages IA actuels. Vous pouvez découvrir l'approche d'Impulse Lab et identifier les premiers cas à cadrer, sécuriser ou industrialiser.