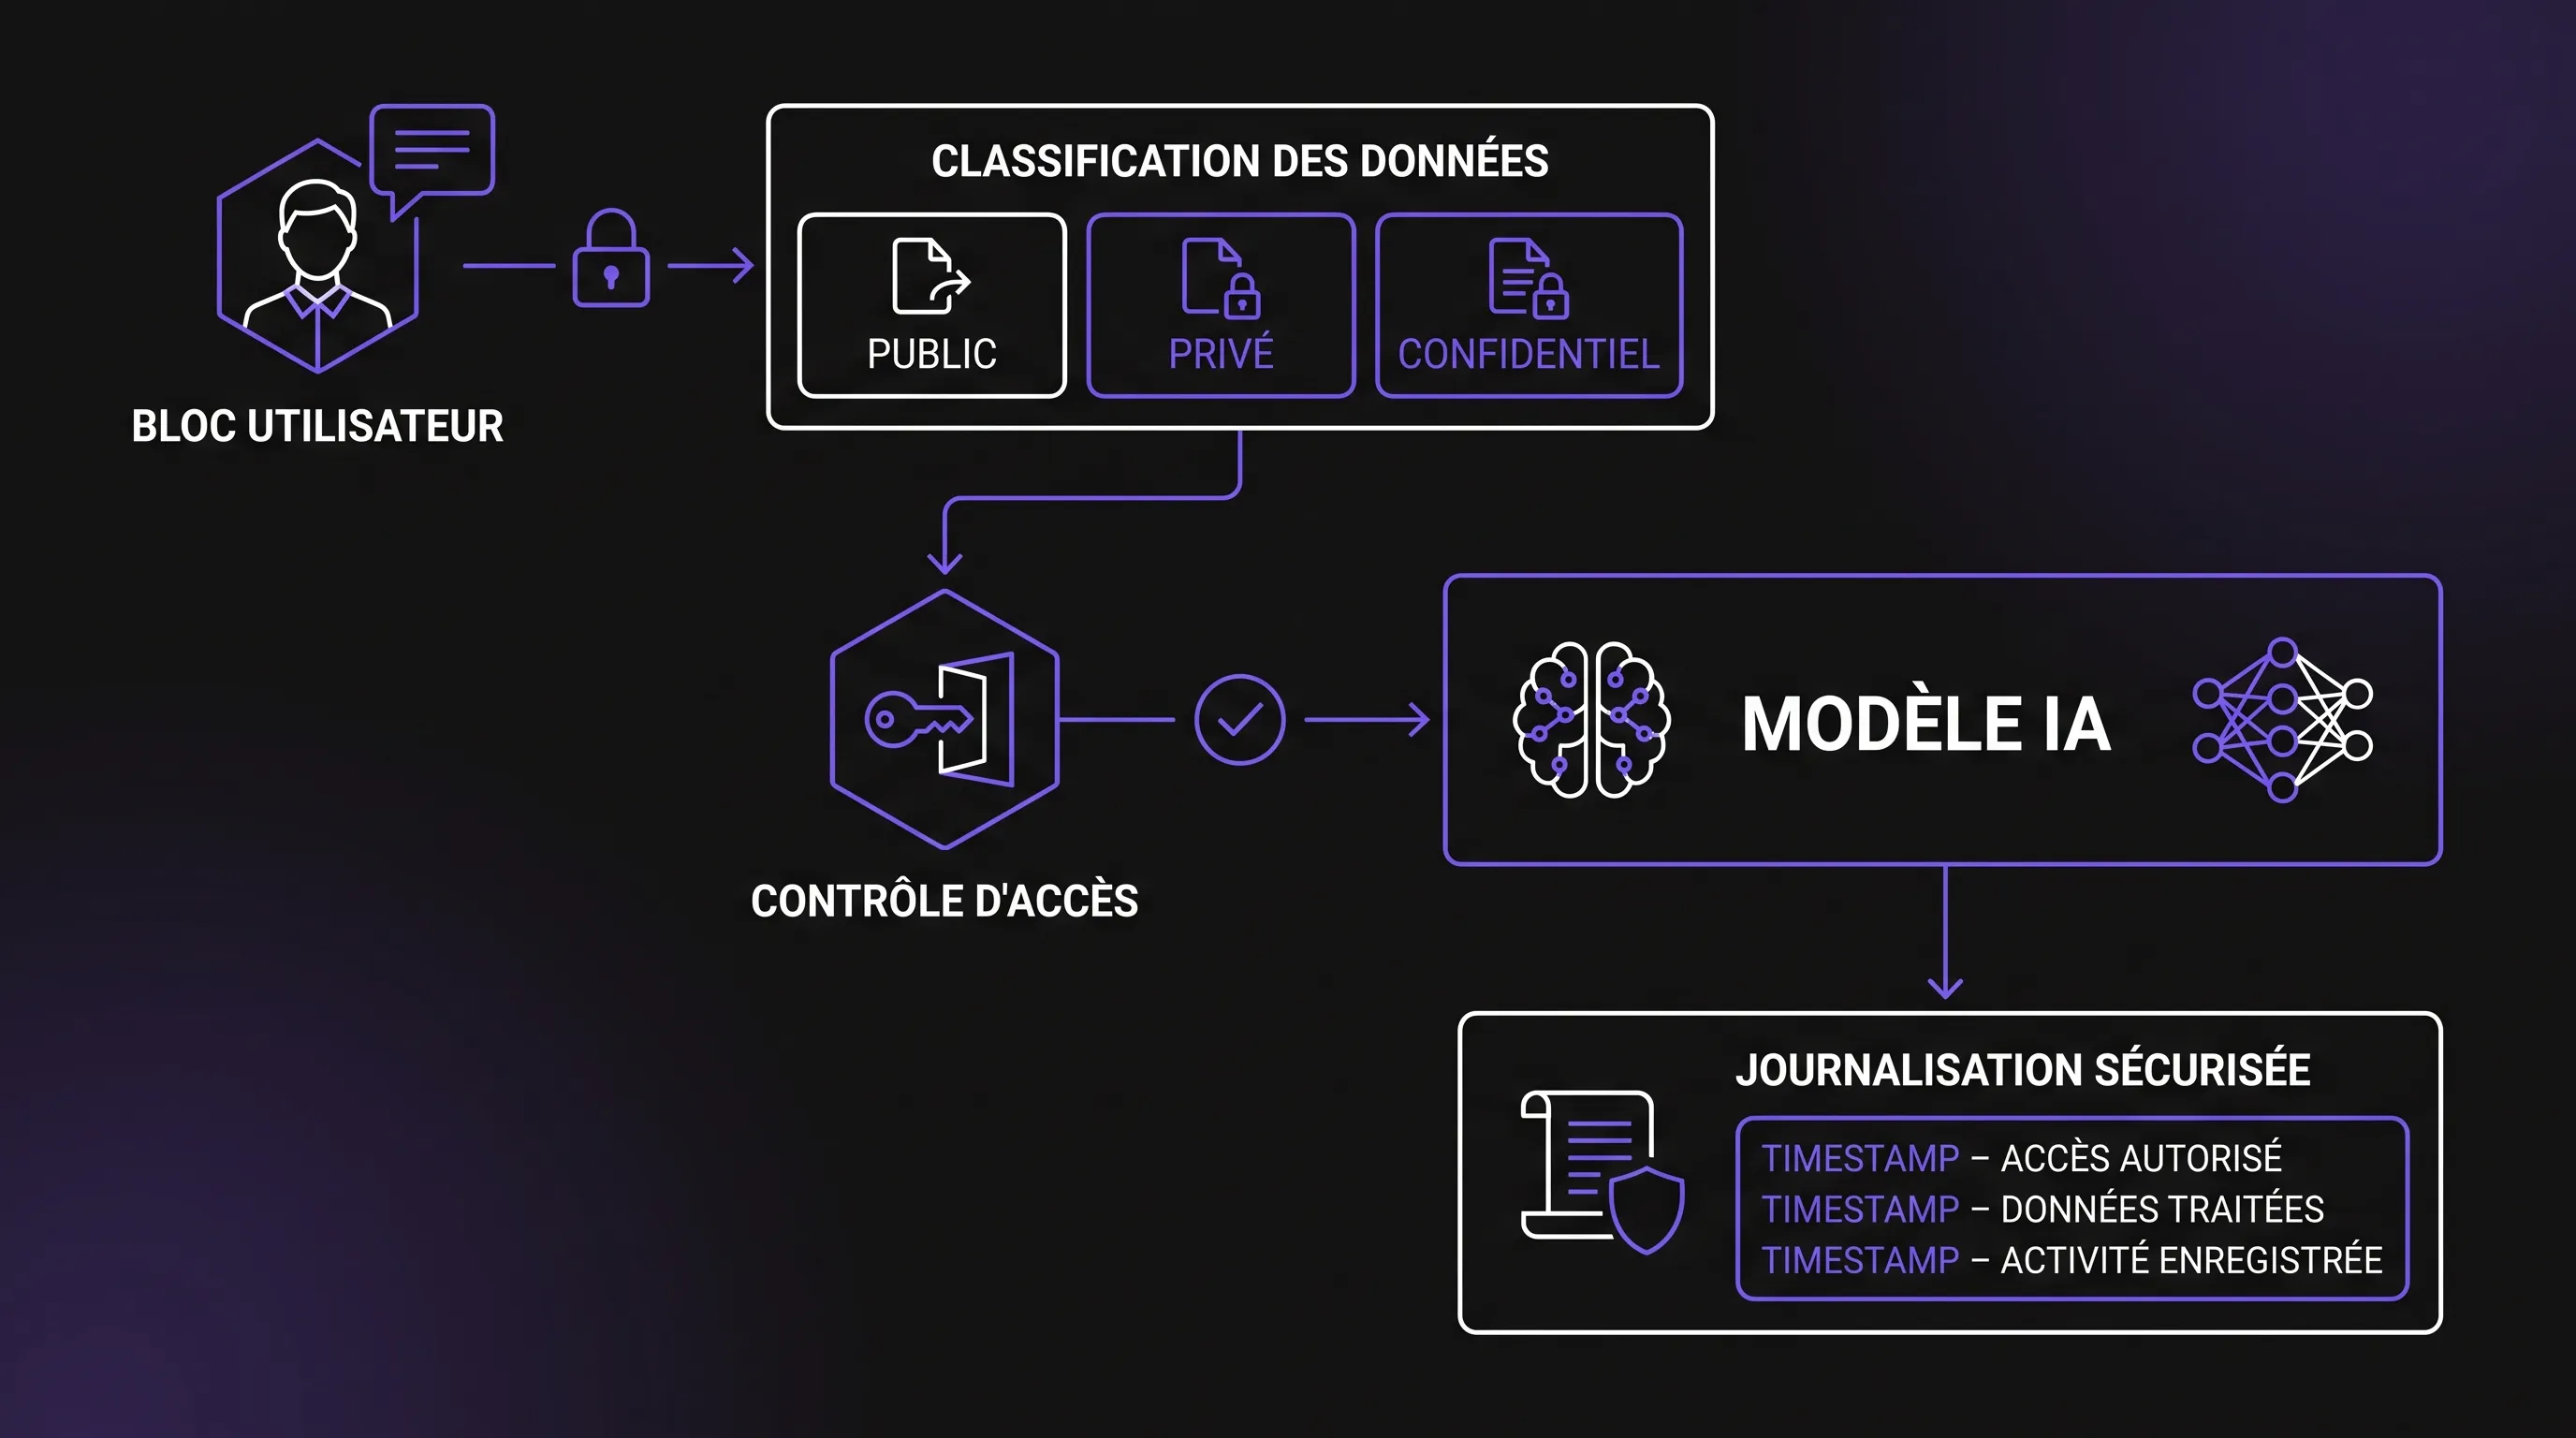
Chat avec intelligence artificielle : protéger vos données internes
Intelligence artificielle
Stratégie IA
Confidentialité des données
Gouvernance IA
Gestion des risques IA
Un chat avec intelligence artificielle peut faire gagner du temps à une PME, aider une équipe commerciale à préparer ses réponses, accélérer le support ou résumer une base documentaire. Il peut aussi devenir un point de fuite discret si chacun y colle des contrats, des exports CRM, du code ou des do...
Un chat avec intelligence artificielle peut faire gagner du temps à une PME, aider une équipe commerciale à préparer ses réponses, accélérer le support ou résumer une base documentaire. Il peut aussi devenir un point de fuite discret si chacun y colle des contrats, des exports CRM, du code ou des données RH sans cadre clair. La question n’est donc pas seulement “quel outil choisir ?”, mais “quelles informations avons-nous le droit d’y exposer, dans quelles conditions et avec quelles protections ?”
Pour les dirigeants de PME, les scale-ups et les équipes en structuration, le bon réflexe consiste à traiter le chat IA comme un nouvel environnement de travail. Il faut lui appliquer les mêmes exigences qu’à un CRM, un intranet ou un outil métier : gouvernance, droits d’accès, traçabilité, règles d’usage et revue régulière des risques.
Pourquoi protéger un chat avec intelligence artificielle dès le départ
Le premier risque n’est pas forcément spectaculaire. Il vient souvent d’usages ordinaires : un collaborateur demande une reformulation d’email avec le nom d’un client, un manager copie un compte rendu d’entretien, un développeur soumet un extrait de code propriétaire ou une équipe finance fait analyser un tableau de marge.
Le danger principal d’un chat avec intelligence artificielle est que les données saisies dans les prompts, les fichiers joints et parfois les réponses générées sortent du périmètre habituel de contrôle de l’entreprise si l’outil n’est pas configuré, contractualisé ou surveillé correctement.
Il faut distinguer plusieurs zones de risque. Les données peuvent être conservées dans l’historique de conversation, transférées à un fournisseur, utilisées dans des journaux techniques, accessibles à des administrateurs ou exposées via des connecteurs mal paramétrés. Dans un assistant connecté à vos outils internes, le risque s’étend aussi aux droits d’accès : l’IA peut récupérer plus d’informations que l’utilisateur ne devrait voir si le système n’applique pas les permissions à la source.
Cartographier les données avant de brancher l’outil
Avant de déployer un chat avec intelligence artificielle, commencez par classer vos données internes en catégories compréhensibles par tous. La classification doit être assez simple pour être appliquée au quotidien, mais assez précise pour éviter les zones grises.
Une bonne grille distingue généralement les informations publiques, internes, confidentielles et strictement sensibles. L’objectif n’est pas de produire un document juridique de 40 pages, mais de créer une règle opérationnelle que les équipes peuvent suivre lorsqu’elles rédigent un prompt ou déposent un fichier.
Niveau de donnée
Exemples
Usage possible dans un outil IA
Publique
Pages du site, brochures, offres publiées, documentation marketing
Autorisé, avec vérification des réponses
Interne
Procédures, modèles de documents, notes projet sans données personnelles
Possible dans un espace professionnel cadré
Confidentielle
Contrats clients, prix négociés, roadmap produit, code propriétaire
Seulement avec outil validé, accès limité et contrat adapté
Strictement sensible
Données de santé, paie, litiges, secrets industriels, données RH nominatives
Interdit par défaut, sauf architecture dédiée et validation juridique
Cette grille doit être intégrée dans les usages, pas seulement stockée dans un dossier conformité. Ajoutez-la aux formations, aux guides internes et aux messages d’accueil de vos assistants IA. Une règle comprise mais rarement rappelée finit vite par disparaître.
Choisir une architecture adaptée à votre niveau de risque
Le bon modèle de chat avec intelligence artificielle dépend du niveau de confidentialité, du besoin d’intégration et de la maturité sécurité de l’entreprise. Un usage de productivité individuelle ne demande pas la même architecture qu’un assistant connecté au CRM, au support client et à une base documentaire interne.
Pour une PME, quatre options reviennent souvent : outil SaaS grand public, version entreprise d’un outil SaaS, assistant construit via API avec vos propres règles de sécurité ou déploiement plus isolé pour les cas sensibles. Chaque option a ses avantages, mais aussi ses contraintes de gouvernance.
Modèle
Cas d’usage pertinent
Points de vigilance
SaaS grand public
Idéation, reformulation, recherche générale
Données internes à éviter, conditions d’utilisation à lire
Si vous êtes en phase d’achat, le guide d’achat d’un chat IA en entreprise peut vous aider à comparer les grandes familles d’outils avant de lancer un projet plus technique.
Définir des règles d’usage simples pour les équipes
Un chat avec intelligence artificielle ne se sécurise pas uniquement par la technique. Les règles d’usage sont essentielles, surtout dans les petites structures où les décisions vont vite et où les outils gratuits sont souvent testés avant d’être validés.
La règle la plus efficace est la plus claire : ne jamais saisir dans un outil non validé une information que vous ne publieriez pas dans un document partagé à l’extérieur de l’entreprise. Cette phrase ne remplace pas une politique de sécurité, mais elle donne un repère immédiat aux collaborateurs.
Situation
Bonne pratique
Reformuler un email client
Retirer noms, montants, détails contractuels et identifiants
Résumer un contrat
Utiliser un outil validé, masquer les parties sensibles si possible
Analyser un export CRM
Éviter l’outil public, préférer un environnement approuvé avec droits d’accès
Générer du code
Ne pas coller de secrets, clés API, logique propriétaire critique ou identifiants
Préparer un support commercial
Utiliser les documents publics ou internes autorisés
La formation doit être courte, concrète et répétée. Dix cas réels issus de vos métiers valent mieux qu’un long rappel abstrait sur la confidentialité. Pour les managers, l’enjeu est aussi d’éviter un double discours : encourager l’usage de l’IA tout en laissant les équipes deviner seules ce qui est acceptable.
Mettre en place les contrôles techniques essentiels
Même un chat avec intelligence artificielle bien choisi reste fragile si les contrôles de base ne sont pas en place. Le socle minimum inclut l’authentification centralisée, la gestion des rôles, la revue des accès, la limitation des historiques, la protection des fichiers joints et une politique claire sur la journalisation.
Pour les assistants connectés à des outils internes, appliquez le principe du moindre privilège. L’assistant ne doit pas accéder à toute la base documentaire “par facilité”. Il doit récupérer uniquement les documents que l’utilisateur a le droit de consulter, avec une vérification côté système et pas seulement dans le prompt.
Les appels API méritent une attention particulière. Le chiffrement TLS protège le transport, mais il ne répond pas à toutes les questions : que mettez-vous dans la requête, où les logs sont-ils stockés, qui peut les lire, combien de temps sont-ils conservés et comment les secrets sont-ils gérés ? Pour aller plus loin, Impulse Lab détaille ces points dans son article sur la façon de sécuriser vos appels API d’IA et données sensibles.
Il faut aussi traiter la prompt injection comme un risque concret. Un document malveillant peut contenir une instruction cachée demandant à l’assistant d’ignorer ses règles, d’exfiltrer des données ou de modifier son comportement. L’OWASP recense ce risque dans son projet consacré aux applications LLM, et des protections simples existent : filtrage des sources, séparation des instructions système, limitation des actions automatiques et validation humaine pour les opérations sensibles. Vous pouvez compléter ce volet avec ces protections simples contre la prompt injection.
RGPD, contrats et responsabilité : les points à vérifier
Pour un chat avec intelligence artificielle utilisé en entreprise, la conformité ne se limite pas à cocher une case “RGPD”. Vous devez savoir quelles données personnelles sont traitées, pour quelle finalité, sur quelle base légale, avec quelle durée de conservation et par quels sous-traitants.
La CNIL rappelle les principes classiques applicables à l’IA : minimisation des données, transparence, maîtrise des durées de conservation, sécurité et respect des droits des personnes. Ces principes sont très pratiques pour cadrer un assistant interne. Si une donnée n’est pas nécessaire à la réponse, elle ne doit pas être transmise au modèle.
Côté contrat, vérifiez au minimum l’existence d’un accord de traitement des données, les engagements de non-réutilisation des données client pour l’entraînement lorsque c’est nécessaire, la localisation ou les mécanismes de transfert, les sous-traitants ultérieurs, les conditions de suppression et les engagements de sécurité. Pour les usages à risque élevé, une analyse d’impact relative à la protection des données peut être nécessaire.
L’AI Act européen ajoute progressivement des obligations selon les usages et les niveaux de risque. Toutes les entreprises n’auront pas les mêmes contraintes, mais les organisations qui structurent leurs pratiques dès maintenant auront moins de corrections coûteuses à faire plus tard.
Plan de déploiement sécurisé pour PME et scale-up
Lorsqu’un chat avec intelligence artificielle entre dans l’entreprise sans méthode, les usages se dispersent vite. Le meilleur plan n’est pas le plus lourd, c’est celui qui permet d’avancer sans laisser les risques invisibles s’accumuler.
Une approche en 30 jours peut suffire pour obtenir un premier cadre solide. Commencez par identifier les usages prioritaires, comme le support, la vente, les opérations ou la documentation interne. Sélectionnez ensuite un petit groupe pilote, classez les données concernées, choisissez l’outil adapté et définissez les règles de prompt acceptables.
Période
Objectif
Livrable concret
Semaine 1
Cadrer les usages et les risques
Liste des cas d’usage, données concernées, propriétaires métier
Semaine 2
Choisir l’architecture
Outil validé, paramètres de sécurité, clauses contractuelles à vérifier
Semaine 3
Former et tester
Guide d’usage, exemples de prompts, tests sur données non sensibles
Semaine 4
Déployer et mesurer
Accès utilisateurs, journalisation, points de contrôle, retours terrain
Gardez une mesure simple de la valeur créée : temps gagné, réduction des tâches répétitives, qualité perçue, adoption par les équipes et incidents évités. Un outil IA ne doit pas seulement être impressionnant en démonstration, il doit s’intégrer dans vos processus sans affaiblir votre sécurité.
Signaux d’alerte à surveiller après le lancement
Un déploiement réussi reste vivant. Les usages évoluent, les équipes trouvent de nouveaux cas pratiques et les fournisseurs modifient parfois leurs fonctionnalités. Prévoyez une revue régulière, par exemple tous les trimestres, pour vérifier que le cadre reste adapté.
Les signaux d’alerte sont souvent simples à détecter : multiplication des comptes personnels, partage de fichiers clients dans des outils non validés, prompts contenant des informations nominatives, réponses reprises sans vérification ou assistant connecté à des sources trop larges. Si vous observez ces comportements, le problème n’est pas toujours disciplinaire. Il peut révéler un manque de formation, un outil officiel trop limité ou des règles trop floues.
Pour piloter le risque, appuyez-vous sur quelques indicateurs : nombre d’utilisateurs actifs, types de données manipulées, demandes d’accès refusées, incidents déclarés, qualité des réponses et demandes métier non couvertes. Cette observation permet d’améliorer le dispositif sans bloquer l’innovation.
Frequently Asked Questions
Peut-on utiliser un chat IA gratuit avec des données internes ? Oui pour des informations publiques ou très peu sensibles, mais pas pour des données confidentielles, personnelles ou stratégiques sans validation. Les versions gratuites ont souvent des limites de gouvernance, d’administration et de garanties contractuelles.
Un outil IA entreprise garantit-il automatiquement la confidentialité ? Non. Il apporte généralement de meilleurs contrôles, mais vous devez vérifier la configuration, les droits d’accès, les conditions contractuelles, la rétention des données, les connecteurs et les journaux techniques.
Faut-il anonymiser tous les prompts ? L’anonymisation est une bonne pratique lorsque l’identité ou le détail métier n’est pas nécessaire. Dans certains cas, une pseudonymisation ou une simple suppression des champs sensibles suffit, mais la règle doit être définie selon le niveau de risque.
Qui doit valider les usages IA en PME ? La validation doit associer au minimum un responsable métier, une personne en charge de la sécurité ou de l’IT et, si des données personnelles sont concernées, le DPO ou le conseil juridique. Dans une petite structure, ces rôles peuvent être tenus par peu de personnes, mais ils doivent être clairement attribués.
Comment savoir si notre assistant IA est trop connecté ? Il est probablement trop connecté s’il accède à des espaces documentaires entiers sans filtrage par rôle, s’il peut retrouver des informations que l’utilisateur ne devrait pas consulter ou s’il déclenche des actions sans validation humaine sur des opérations sensibles.
Passer de l’expérimentation au cadre sécurisé
Protéger vos données internes ne signifie pas ralentir l’adoption de l’IA. Au contraire, un cadre clair accélère les bons usages, rassure les équipes et évite les bricolages invisibles.
Impulse Lab accompagne les entreprises dans l’audit des opportunités IA, la conception de solutions web et IA sur mesure, l’automatisation des processus, l’intégration aux outils existants et la formation des équipes. Si vous voulez structurer vos usages sans exposer vos données internes, commencez par cartographier vos cas d’usage, puis faites valider l’architecture avant le déploiement à grande échelle.